Conecta Endor Labs MCP a tus agentes de IA, de forma segura.
Un único endpoint seguro para cada llamada a Endor Labs que hacen tus agentes de IA: acotada por usuario, inspeccionada y registrada.Prueba Endor Labs MCP ahora
Lo que pueden pedir tus agentes una vez conectado Endor Labs MCP.
Elige las herramientas que pueden usar tus agentes de IA
6 herramientas del esquema de Endor Labs MCP.
Mostrando 6 herramientas
Qué expone Endor Labs MCP
Endor Labs MCP agrupa sus 6 herramientas en 3 categorías, cada una con una política inicial sugerida.
Las 6 herramientas en JSON, listas para pegar.
| Categoría | Incluye | Acceso | Política sugerida |
|---|---|---|---|
| Consulta de dependencias y vulnerabilidades | Comprobación de si una dependencia del proyecto es vulnerable, comprobación de riesgos de seguridad incluidos vulnerabilidades y malware, y detalle de una vulnerabilidad concreta de la base de datos de Endor Labs | Lectura | Consultas de solo lectura contra la base de datos de Endor, baratas y seguras de permitir. Son las herramientas de guardarraíl que conviene hacer obligatorias antes de que un agente añada una dependencia |
| Escaneo y revisión | Ejecución de un escaneo de seguridad sobre el repositorio Git para detectar riesgos en dependencias de código abierto, fallos habituales y credenciales expuestas por accidente, y revisión de seguridad con IA de diffs locales | Escritura | Ambas leen el árbol de trabajo y envían contenido a la nube de Endor Labs. scan saca credenciales expuestas al resultado, así que el propio hallazgo es sensible; security_review exige Enterprise Edition y un namespace con revisión de seguridad con IA activada |
| Datos de plataforma | Obtención de contexto adicional desde los recursos habituales de Endor Labs sobre el software de la organización, como hallazgos, vulnerabilidades y proyectos | Lectura | Solo lectura, pero alcanza los hallazgos de la organización en todos los proyectos, no solo el repositorio que tiene delante el agente |
Conecta Endor Labs MCP a tu agente de IA
Cuatro pasos, menos de diez minutos.
- 01
Inicia sesión en NeuralTrust
Abre la plataforma de NeuralTrust, inicia sesión y ve a Getting started, después a Connect your tools.
- 02
Elige tu agente
Cuando te pregunte qué agente usas, elige Claude Code, Codex, Cursor, Windsurf, Copilot o tu propio código.
- 03
Conecta Endor Labs
Busca Endor Labs en la lista de herramientas y conéctalo.
- 04
Conecta tu agente
Sigue los pasos en pantalla para añadir la configuración a tu agente y envía el prompt de prueba.
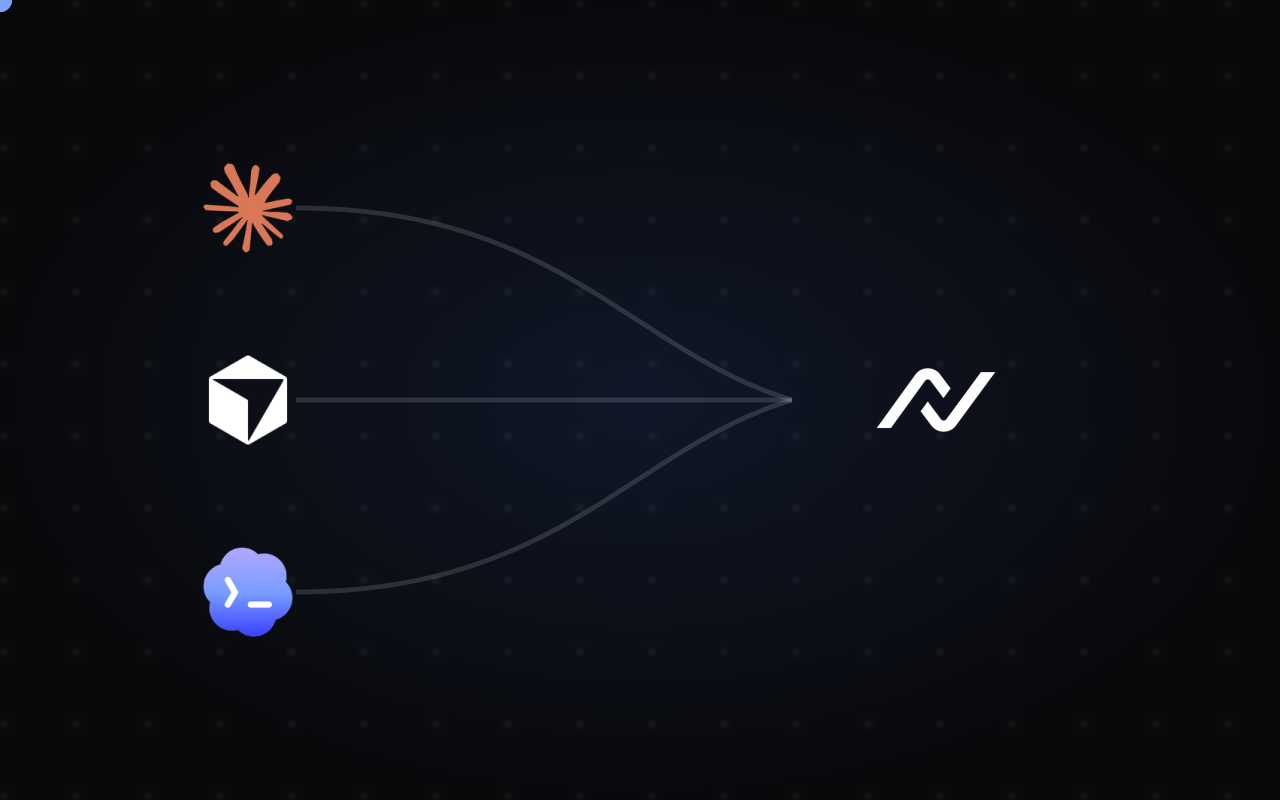
Permisos hasta la herramienta individual
No permites ni bloqueas Endor Labs MCP entero. Permites exactamente las herramientas que puede llamar cada agente, una a una.
| Endor Labs MCP | 6 HERRAMIENTAS DISPONIBLES |
|---|---|
| Agente de revisión de código | 4 herramientas, solo lectura |
| Bot de triaje de incidencias | 9 herramientas |
| Asistente del equipo de plataforma | las 6 herramientas |
- Herramienta por herramientaConectar el servidor no es la unidad de acceso. Cada herramienta se concede por separado.
- Denegado por defectoUna herramienta que no has activado nunca se expone al agente.
- Aprobación en las escriturasLas herramientas que modifican o borran pueden exigir la confirmación de una persona.
¿Es seguro Endor Labs MCP?
Un endpoint en lugar de credenciales en claro. Cada llamada se comprueba contra la política y queda registrada.
| Agentes de IASe conectan desde la configuración de tu cliente MCP. | NeuralTrustSe aplican los controles según tu configuración. | Endor Labs MCP6 herramientas documentadas. El servidor corre en local como un proceso ligero lanzado con npx o un endorctl instalado, y usa solo el transporte stdio, de modo que se configura con command y args y no con una URL HTTP. Las herramientas pueden desactivarse una a una tras la instalación. |
|---|---|---|
| Asistentes de código | Conexión y credencialespor usuario | Consulta de dependencias y vulnerabilidades3 herramientas |
| Copilotos internos | Políticas de acceso a herramientasdenegado por defecto | Escaneo y revisión2 herramientas |
| Automatizaciones de flujos | Inspección de peticiones y respuestasen línea | Datos de plataforma1 herramienta |
| Clientes MCP compatibles | Monitorización de actividadalertas y registros |
Usa Endor Labs MCP con cualquier framework de agentes de IA
Guías de configuración para las herramientas que ya usa tu equipo.
 Claude CodeAñade Endor Labs MCP a Claude Code desde la terminal
 CursorUsa las herramientas de Endor Labs MCP en el agente de Cursor
 CodexConecta Endor Labs MCP a Codex CLI de OpenAI
 WindsurfDa a Cascade en Windsurf acceso a Endor Labs MCP
 Gemini CLILlama a Endor Labs MCP desde Gemini CLI
 Google AntigravityDeja que los agentes de Antigravity trabajen con Endor Labs MCP
 GitHub CopilotUsa Endor Labs MCP en el modo agente de Copilot
 Claude EnterpriseDespliega Endor Labs MCP en todo tu espacio de Claude
 Microsoft Copilot StudioAñade Endor Labs MCP como herramienta para agentes de Copilot Studio
 Open WebUILleva las herramientas de Endor Labs MCP a los chats de Open WebUI
 LangChainCarga las herramientas de Endor Labs MCP en agentes de LangChain
 HaystackIntegra Endor Labs MCP en pipelines de agentes de Haystack
 Strands AgentsDa a los agentes de Strands las herramientas de Endor Labs MCP
 Vercel AI SDKLlama a Endor Labs MCP desde apps con Vercel AI SDK
 n8nUsa Endor Labs MCP en flujos de agentes de IA de n8n
Preguntas habituales sobre usar Endor Labs MCP a través de TrustGate.
Otros servidores MCP
Más servidores del catálogo.

Socket
Conecta tus agentes de IA a Socket de forma segura con TrustGate: puntuación de seguridad de dependencias para npm, PyPI, Cargo y otros ecosistemas, acotada por agente y registrada.
5 herramientasVer
Sonatype
Conecta tus agentes de IA a Sonatype de forma segura con TrustGate: inteligencia de versiones de componentes, datos de vulnerabilidades y licencias, y recomendaciones de actualización, acotados por agente y registrados.
3 herramientasVer
Semgrep
Conecta tus agentes de IA a Semgrep de forma segura con TrustGate: análisis de seguridad, escaneos con reglas propias, salida de AST, hallazgos de AppSec Platform y metadatos de reglas, acotados por agente y registrados.
9 herramientasVer
JFrog
Conecta tus agentes de IA a la plataforma JFrog de forma segura con TrustGate: repositorios y builds de Artifactory, Xray, Curation, Distribution, Evidence, Workers y AppTrust, acotados por agente y registrados.
114 herramientasVer
Conecta Endor Labs MCP al instante
Elige las herramientas, apunta tu agente a TrustGate y Endor Labs MCP queda activo: acotado, inspeccionado y registrado.