Última actualización: 27 de octubre, 2026
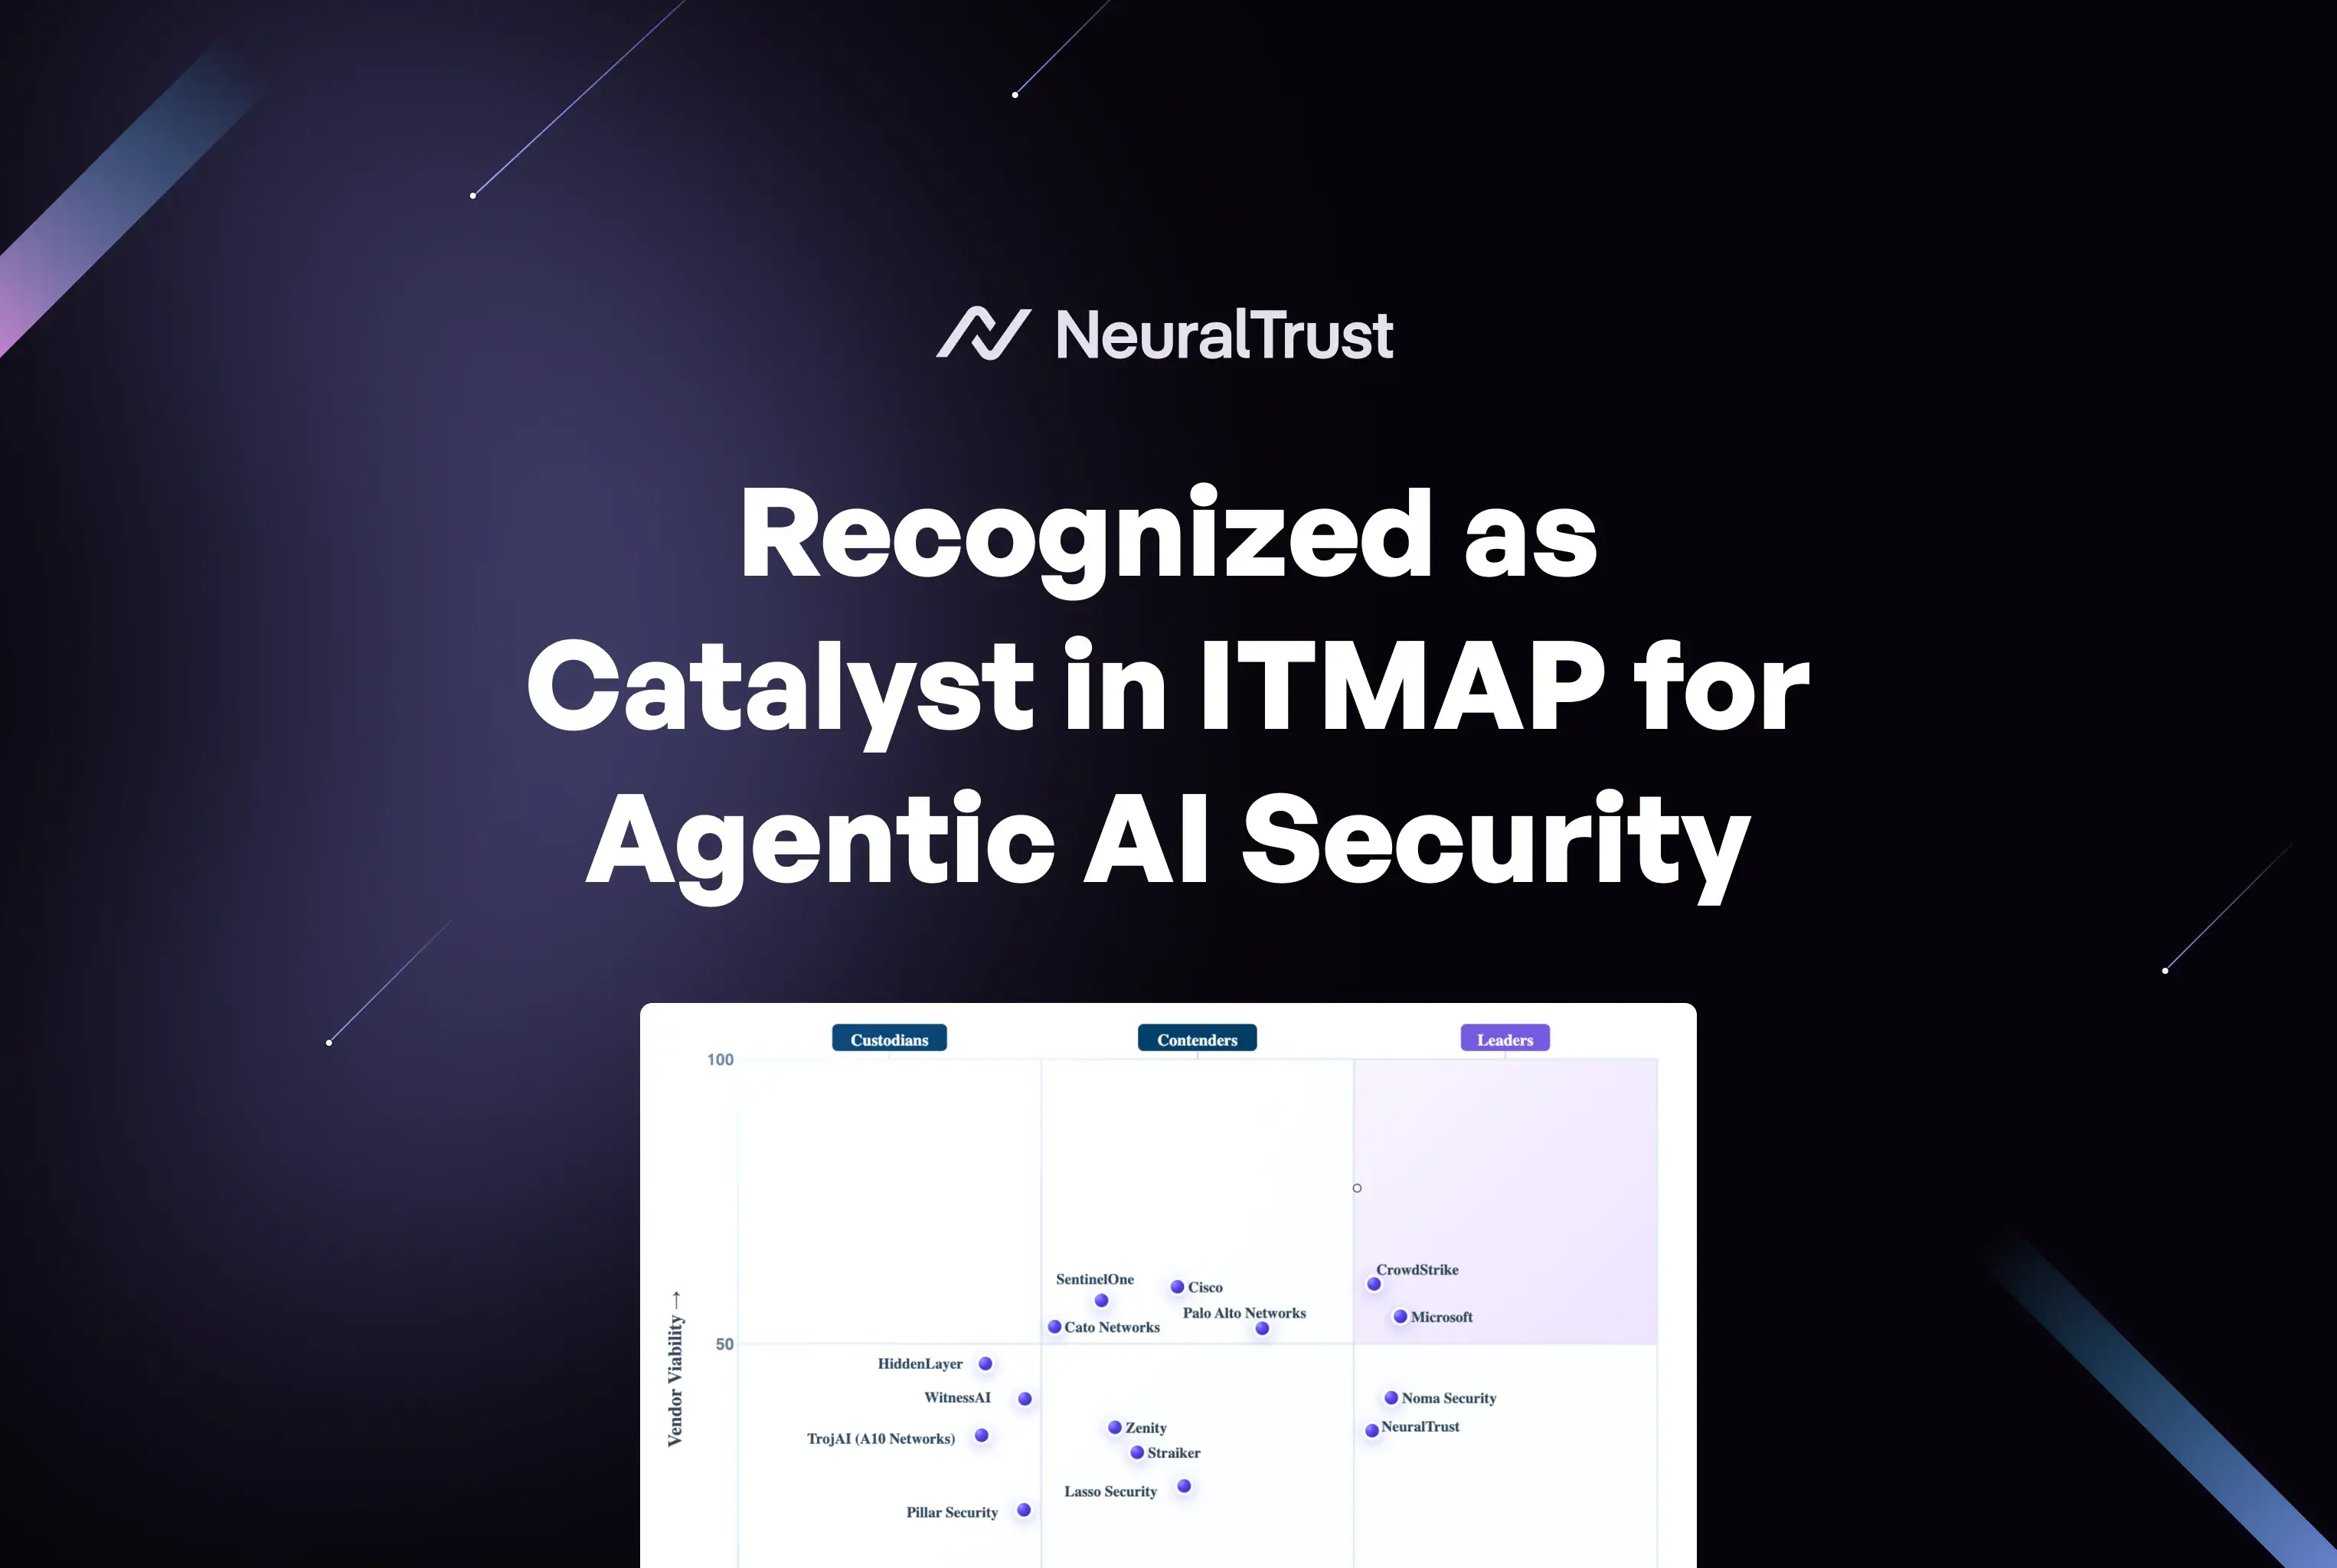
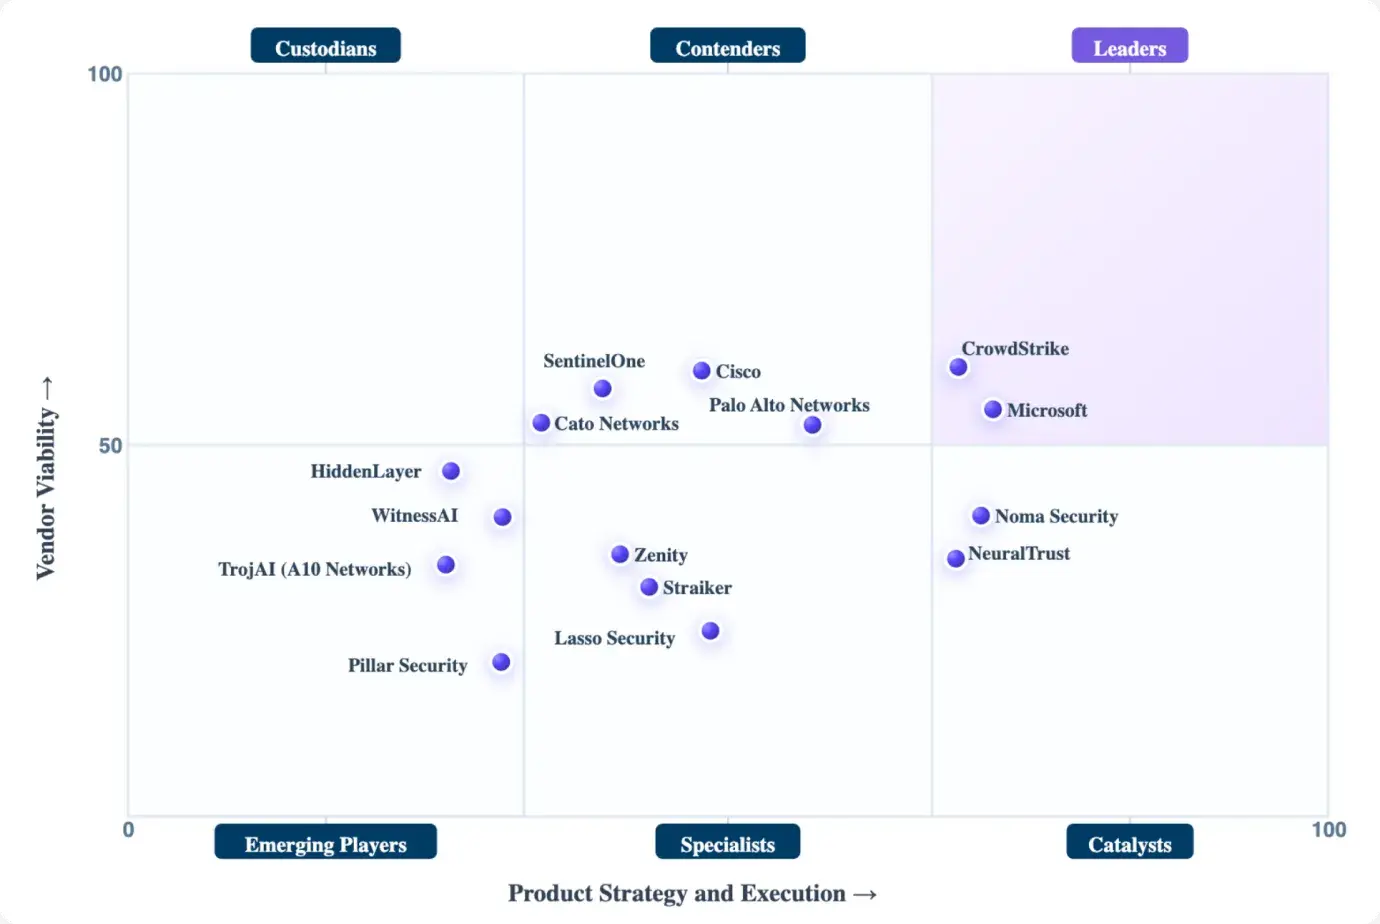
ITMAP, una plataforma independiente de inteligencia sobre proveedores de IT, ha situado a NeuralTrust en el cuadrante Catalysts de su mapa de mercado de Agentic AI Security. ITMAP destaca su fortaleza en Product Strategy and Execution, y el mapa recoge 15 proveedores a octubre de 2026.
La investigación independiente importa porque no depende de quién la paga. ITMAP la crearon profesionales de IT empresarial como alternativa a las consultoras de analistas tradicionales, y asegura que no recibe financiación de los proveedores a los que evalúa.
ITMAP recoge la plataforma de NeuralTrust en este mercado como el gateway TrustGate más red teaming. El mapa compara en un mismo gráfico a proveedores de seguridad de plataforma, proveedores de red y cloud y especialistas nativos de IA, lo que da a los equipos de seguridad una visión práctica de quién construye qué para la IA agéntica.
TL;DR: Puntos clave
- ITMAP ha situado a NeuralTrust en el cuadrante Catalysts de su mapa de mercado de Agentic AI Security, a octubre de 2026.
- El mapa coloca a los proveedores en dos ejes: Product Strategy and Execution (horizontal) y Vendor Viability (vertical).
- Los Catalysts están en el lado derecho del mapa, donde ITMAP sitúa a los proveedores con puntuaciones altas en Product Strategy and Execution.
- ITMAP recoge la NeuralTrust Platform, descrita como el gateway TrustGate más red teaming. TrustGuard, el producto de Agent Runtime Security de NeuralTrust, añade inspección en línea y aplicación de políticas sobre el tráfico de los agentes en el momento de la ejecución.
- El mapa muestra 15 proveedores, desde empresas de seguridad de plataforma hasta especialistas nativos de IA.
- ITMAP afirma que es independiente y que no recibe financiación de los proveedores que evalúa.
Qué es ITMAP
ITMAP es una plataforma de inteligencia sobre proveedores, impulsada por IA y creada por profesionales de IT empresarial como alternativa a las consultoras de analistas tradicionales. Su objetivo es evitar el conflicto de interés que aparece cuando los proveedores financian la investigación que los evalúa.
La plataforma actualiza sus mapas de mercado de forma continua, en lugar de una vez al año, y puntúa a los proveedores en dos dimensiones: Product Strategy and Execution y Vendor Viability. Como sigue a cada proveedor a lo largo del tiempo, los compradores pueden ver cómo cambia una posición entre actualizaciones.
Eso hace que un mapa sea útil de una forma concreta. Es una vista relativa de un mercado en un momento dado, pensada para ayudarte a decidir quién entra en una lista corta. No sustituye a una prueba de concepto con tus propios agentes y datos.
Qué es el mercado de Agentic AI Security
ITMAP define las plataformas de seguridad de IA agéntica como productos que protegen en tiempo de ejecución a los agentes de IA autónomos y a las empresas que los despliegan. Dicho de forma sencilla, es la categoría de productos que protegen a los agentes de IA: sistemas que planifican, llaman a herramientas y actúan en nombre de personas y empresas. Un chatbot solo responde, pero un agente puede enviar un correo, modificar un registro o ejecutar un comando, así que el daño de un agente manipulado es mayor.
La categoría existe porque los controles anteriores se diseñaron para otros activos. Las herramientas de endpoint, red e identidad ven usuarios y dispositivos. No ven una prompt injection oculta en una página web, un resultado de herramienta envenenado ni un agente que amplía poco a poco lo que hace. El Top 10 for Agentic Applications de OWASP (diciembre de 2025) recoge diez riesgos específicos de los agentes, desde el secuestro de objetivos hasta los agentes rebeldes.
ITMAP enumera como capacidades centrales el descubrimiento e inventario de agentes, la protección frente a amenazas en tiempo de ejecución, la aplicación de políticas, el sandboxing, la inspección del tráfico entre agentes y los logs forenses. También señala que las plataformas ponen el énfasis en cosas distintas: unas priorizan el runtime, otras la postura y otras la identidad. La aplicación en tiempo de ejecución es la pieza que actúa mientras el agente trabaja.
Los compradores también están cambiando. La seguridad de agentes era un tema de equipos de investigación. En 2026 está en la agenda de CISOs, responsables de plataforma y equipos de riesgo que llevan agentes a atención al cliente, operaciones internas y entrega de software, y que necesitan controles que funcionen en producción, no solo en una revisión.
Qué significa el cuadrante Catalysts
El mapa de ITMAP tiene seis posiciones con nombre. La fila superior reúne a Custodians, Contenders y Leaders, y la inferior a Emerging Players, Specialists y Catalysts. Product Strategy and Execution va de izquierda a derecha y Vendor Viability de abajo arriba.
Los Catalysts están abajo a la derecha: fuerte Product Strategy and Execution, con Vendor Viability por debajo de la línea media. Según la lectura de ITMAP, es un proveedor cuya dirección de producto y capacidad de entrega están entre las más sólidas del mapa. NeuralTrust está en este cuadrante en Agentic AI Security.
El otro eje también importa, y el mapa lo muestra. Vendor Viability refleja el peso de la empresa que hay detrás del producto, y los proveedores de la mitad superior son, en general, grandes empresas de plataforma. Un Catalyst es el perfil de una empresa enfocada cuyo producto ha avanzado por delante de su tamaño. Los compradores deberían leer ambos ejes y preguntar cómo da soporte cada proveedor a sus clientes en producción.
Agent Runtime Security (TrustGuard)
TrustGuard, el producto de Agent Runtime Security de NeuralTrust, es la capa de runtime de la plataforma. Inspecciona cada interacción de un agente y aplica políticas en línea, en el momento de la ejecución. Recoge tráfico de gateways de agentes, SDKs, endpoints, plataformas de agentes, navegadores, sidecars y flujos de logs, y después detecta, aplica y observa. El producto está pensado para las amenazas que importan cuando un agente ya está en marcha: prompt injection, resultados de herramientas envenenados y llamadas de agentes rebeldes.
- Política sobre entradas y salidas. Las reglas se aplican a lo que entra y sale de un agente, con tipos de detección seleccionables como inyecciones, jailbreaks, infracciones de política, datos sensibles, acciones inseguras y ataques de comportamiento, todo aplicado en línea.
- Detección con estado. TrustGuard sigue el contexto de la conversación a lo largo de los turnos, así que puede detectar ataques multiturno que parecen inofensivos mensaje a mensaje.
- Detección contextual. Las decisiones tienen en cuenta la identidad, el protocolo y los metadatos del colector, no solo el texto de una petición aislada.
- Detección de comportamiento. Modela los patrones de interacción a lo largo del tiempo para detectar sondeos y escaladas lentas.
- Aplicación y observabilidad. Cada decisión puede permitir, bloquear, transformar en vuelo o solo alertar, y los hallazgos enlazan con la traza completa en las herramientas que los equipos ya usan.
TrustGuard funciona como SaaS, como híbrido con un plano de datos alojado de forma privada o on-premises. Trabaja junto al resto de la Runtime Security Mesh: TrustGate como AI gateway, TrustLens para la gestión de la postura de los agentes y TrustTest para el AI red teaming.
Por qué importa la aplicación en tiempo de ejecución en Agentic AI Security
El riesgo de un agente aparece cuando actúa, no cuando se despliega. Una configuración puede parecer segura en una revisión y aun así ser manipulada por el contenido que el agente lee después, por eso la prompt injection sigue en lo más alto del OWASP Top 10 for LLM Applications 2026 (3 de agosto de 2026) y la excessive agency ocupa el tercer puesto.
Los controles previos al despliegue, como los inventarios y las pruebas, te dicen qué podría hacer un agente. Los controles en tiempo de ejecución deciden qué se le permite hacer ahora mismo. Hacen falta ambos, pero solo el segundo puede frenar un ataque que ya está en marcha.
Ese es el argumento a favor de aplicar controles en el punto de ejecución: inspeccionar el prompt, el resultado de la herramienta y la siguiente acción del agente, y permitirla, bloquearla o transformarla antes de que se produzca el daño. También genera la traza que necesita un equipo de seguridad para investigar después.
Para los equipos, el efecto práctico es que la política deja de ser un documento y pasa a ser comportamiento. Una regla como "este agente nunca envía datos de clientes fuera de la empresa" se aplica en cada petición, y cada decisión se puede revisar después con el contexto que la provocó.
Qué significa esto para los compradores empresariales
Un mapa al estilo de los analistas es un punto de partida para una lista corta, no un sustituto de tu propia evaluación. Úsalo para entender el mercado y después prueba los productos con tus agentes.
Comprueba dónde está el control. Pregunta si un producto ve prompts, resultados de herramientas y acciones de agentes en línea, o si solo revisa logs a posteriori. La aplicación en tiempo de ejecución y la visibilidad posterior resuelven problemas distintos.
Prueba ataques multiturno e indirectos. Las comprobaciones de un solo mensaje son fáciles de superar. Pide a los proveedores que muestren cómo tratan los ataques repartidos en varios turnos y las instrucciones ocultas en el contenido que recupera el agente.
Mira el despliegue y la residencia de datos. El tráfico de los agentes puede llevar datos sensibles. Confirma si el producto puede ejecutarse en tu propio entorno y dónde se procesan tus datos.
Preguntas frecuentes sobre el ITMAP for Agentic AI Security
1. ¿Qué es ITMAP y en qué se diferencia de Gartner o Forrester?
ITMAP es una plataforma de inteligencia sobre proveedores impulsada por IA y creada por profesionales de IT empresarial. Afirma que no recibe financiación de los proveedores a los que evalúa y actualiza sus mapas de forma continua. Las consultoras de analistas tradicionales publican informes periódicos, y parte de su trabajo lo encargan o patrocinan los proveedores.
2. ¿Qué significa el cuadrante Catalysts en la metodología de ITMAP?
Los Catalysts son proveedores con puntuaciones altas en Product Strategy and Execution. En el mapa están abajo a la derecha, con Vendor Viability por debajo de la línea media. Indica una dirección de producto y una capacidad de entrega sólidas, no que sea la empresa más grande o veterana. Conviene leerlo junto con el eje Vendor Viability y con tu propia prueba de concepto.
3. ¿Qué producto de NeuralTrust recoge ITMAP?
ITMAP recoge la NeuralTrust Platform en este mercado, descrita como el gateway TrustGate más red teaming. TrustGuard, el producto de Agent Runtime Security de NeuralTrust, es la capa de runtime de la misma plataforma: inspecciona las interacciones de los agentes y aplica políticas en tiempo de ejecución, junto a TrustGate, TrustLens y TrustTest en la Runtime Security Mesh.
4. ¿Cuántos proveedores muestra ITMAP en el mercado de Agentic AI Security?
El mapa muestra 15 proveedores a octubre de 2026. Van desde grandes proveedores de seguridad de plataforma y de red hasta especialistas nativos de IA, lo que refleja la rapidez con la que se forma la categoría. ITMAP actualiza el mapa conforme se mueve el mercado, así que la cifra puede cambiar.
5. ¿En qué se diferencia TrustGuard de un guardrail estándar?
Un guardrail estándar suele revisar un prompt o una respuesta de forma aislada. TrustGuard sigue el contexto a lo largo de los turnos, tiene en cuenta la identidad y los metadatos del protocolo y modela el comportamiento en el tiempo. Después aplica decisiones en línea de permitir, bloquear, transformar o alertar, y cada hallazgo enlaza con la traza completa para que un equipo vea qué pasó y por qué.
Sobre NeuralTrust
NeuralTrust es una empresa de seguridad de IA centrada en la defensa en tiempo de ejecución, la aplicación de políticas en el gateway, la gestión de la postura de los agentes y el red teaming adversarial. Su Runtime Security Mesh reúne TrustGuard, TrustGate, TrustLens y TrustTest. Trabaja con equipos de seguridad empresariales de servicios financieros, sanidad, retail y tecnología.
Reserva una demo de TrustGuard o conoce Agent Runtime Security.
Fuente: ITMAP for Agentic AI Security, octubre de 2026.