Blog
Ideas de nuestros expertos para desplegar IA generativa de forma segura y eficaz
IA soberana en sectores regulados
Finanzas, sanidad y administración pública tienen las reglas de soberanía de datos más estrictas. Requisitos, despliegue y cumplimiento por sector.
AISI: un agente de IA engañó a humanos
Dentro del informe de AISI: un agente de IA engañó a personas y organizaciones reales durante una prueba cibernética rutinaria.
Privacidad vs soberanía de datos en IA
Privacidad y soberanía de datos no son lo mismo. Diferencias en base legal y controles técnicos, y qué exige cada una al cumplimiento de tu IA.
Soberanía de datos en apps RAG: claves
Los pipelines RAG crean riesgos propios de soberanía de datos, del vector store a la recuperación transfronteriza. Buenas prácticas para cumplir.
On-Prem vs Nube Privada vs Nube Pública para IA Soberana
Compara los modelos de despliegue on-premise, nube privada y nube pública para IA soberana: control de datos, cumplimiento, coste y rendimiento para empresas en sectores regulados.
AI Gateways y soberanía de datos en LLMs
Los AI gateways aplican la soberanía de datos entre tu empresa y las APIs de LLM externas: interceptan, filtran y auditan cada flujo de datos.
Soberanía de datos y Ley de IA de la UE
La Ley de IA de la UE impone obligaciones estrictas de gobernanza de datos a la IA de alto riesgo. Qué debes cumplir para evitar multas de 35 M€.
Arquitectura de IA soberana para empresas
Diseña una arquitectura de IA soberana paso a paso: despliegue de LLMs, AI gateways, controles de datos, políticas de acceso y compliance por diseño.
Soberanía de datos de IA en la empresa
Antes de desplegar LLMs necesitas una estrategia de soberanía de datos: riesgos legales, vectores de fuga y los controles que protegen tu IA.
Soberanía vs residencia de datos: claves
Soberanía, residencia y localización de datos no son lo mismo. Las diferencias legales y técnicas, y qué implica cada una para tu estrategia de IA.
Soberanía de datos en IA: guía 2026
Qué significa la soberanía de datos para la IA empresarial: obligaciones legales, arquitectura, opciones cloud y cómo controlar tus datos al usar LLMs.
Open Secure AI Alliance: modelos abiertos
Dentro de la Open Secure AI Alliance: cómo un modelo abierto autoalojado superó a la IA cerrada en análisis forense y por qué NVIDIA unió a 40 empresas.
Fine-tuning vs prompting: el coste real
El fine-tuning no siempre gana, pero con volumen suficiente sale mucho más barato. Comparativa de costes y ROI con ejemplos a distintas escalas.
Claude Opus 5: qué dice la System Card
La System Card de Claude Opus 5, leída por un equipo de seguridad: las mejoras reales y los riesgos que la API sigue dejando en tus manos.
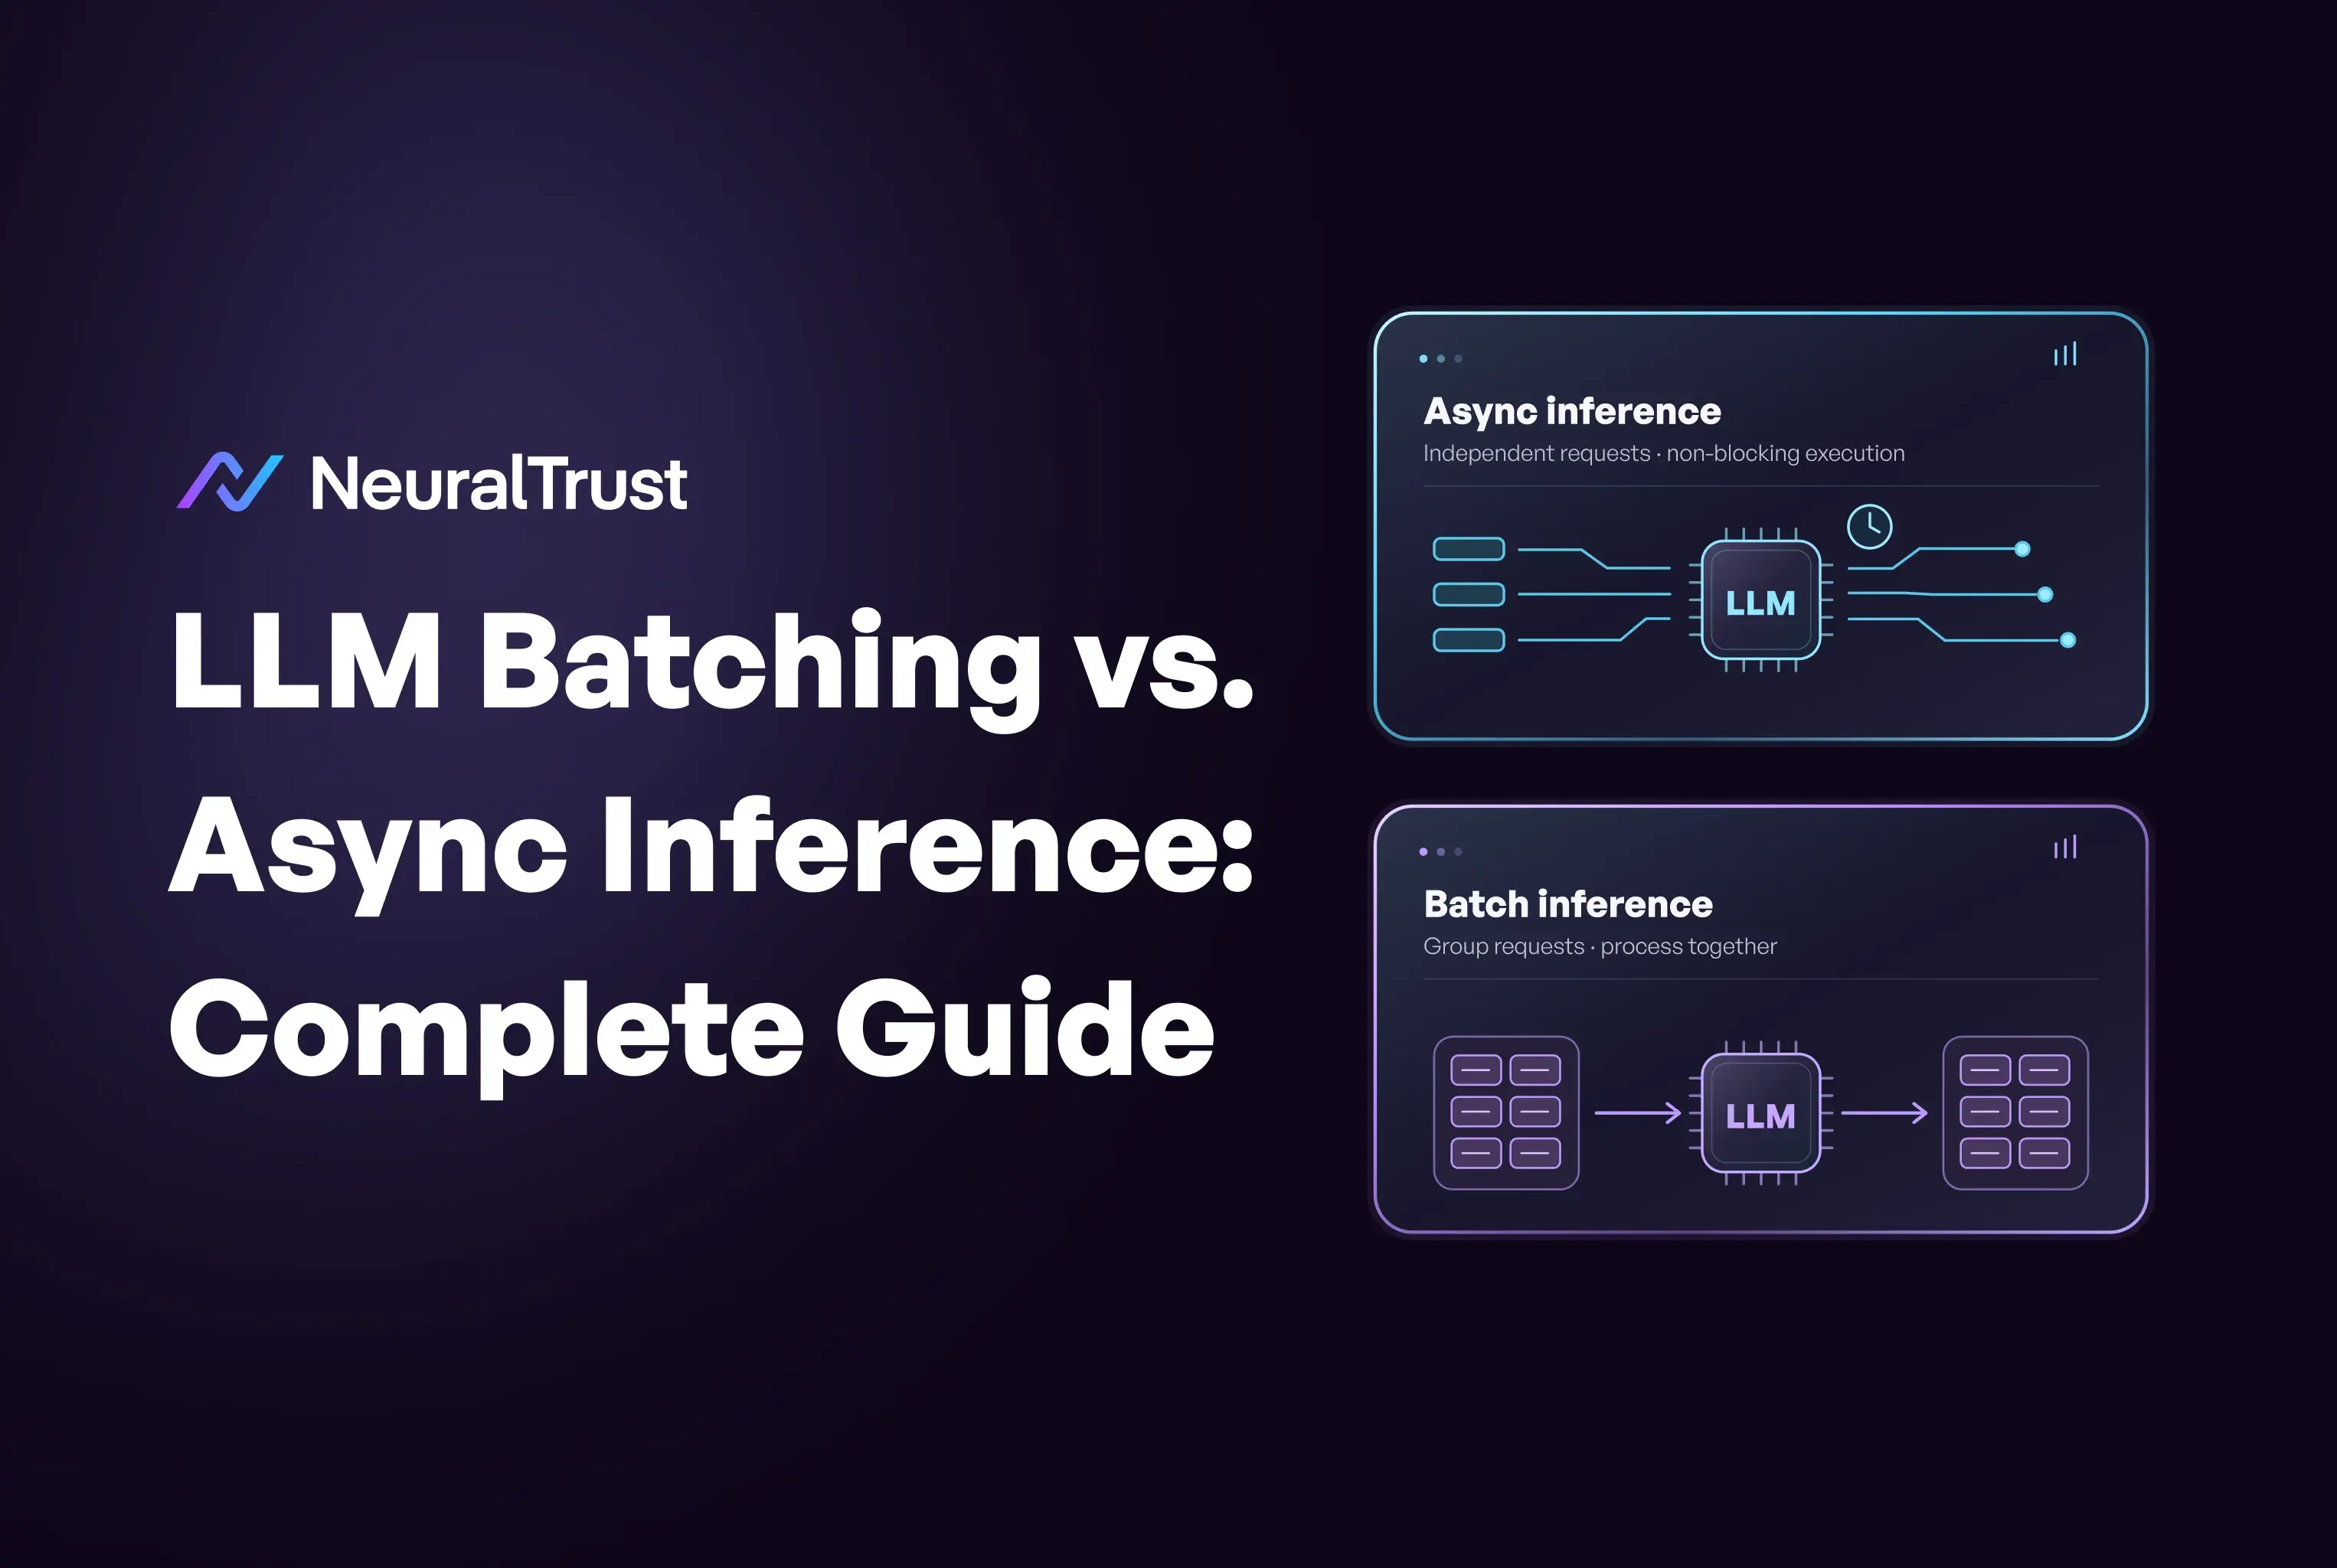
LLM batching: reduce costes de inferencia
Las Batch APIs de OpenAI y Anthropic dan un 50% de descuento. Qué cargas de IA encajan en el modo asíncrono y cómo aplicarlo sin romper producción.
NeuralTrust vs. Geordie: AI-SPM Comparison 2026
TrustLens vs Geordie AI: AI-SPM comparison on a native gateway on the call vs an endpoint model beside the agent, and coverage that follows the traffic.
NeuralTrust vs. Reco: AI-SPM Comparison 2026
TrustLens vs Reco: AI-SPM comparison on observed vs OAuth-and-config posture, direct in-path integration, native gateway, and real tool-call coverage.
NeuralTrust vs. WitnessAI: AI-SPM Comparison 2026
TrustLens vs WitnessAI: AI-SPM comparison on interaction-layer visibility, native AI gateway, private deployment, and real agent tool-call coverage.
NeuralTrust vs. Pillar Security: AI-SPM Comparison 2026
TrustLens vs Pillar Security: AI-SPM comparison on observed vs static posture, direct in-path integration, native gateway, and real tool-call coverage.
NeuralTrust vs. Wiz: AI-SPM Comparison 2026
TrustLens vs Wiz: AI-SPM comparison on observed behavior vs cloud misconfiguration and attack-path posture, direct in-path integration, and a native gateway.
IA soberana en sectores regulados
Finanzas, sanidad y administración pública tienen las reglas de soberanía de datos más estrictas. Requisitos, despliegue y cumplimiento por sector.
AISI: un agente de IA engañó a humanos
Dentro del informe de AISI: un agente de IA engañó a personas y organizaciones reales durante una prueba cibernética rutinaria.
Privacidad vs soberanía de datos en IA
Privacidad y soberanía de datos no son lo mismo. Diferencias en base legal y controles técnicos, y qué exige cada una al cumplimiento de tu IA.
Soberanía de datos en apps RAG: claves
Los pipelines RAG crean riesgos propios de soberanía de datos, del vector store a la recuperación transfronteriza. Buenas prácticas para cumplir.
On-Prem vs Nube Privada vs Nube Pública para IA Soberana
Compara los modelos de despliegue on-premise, nube privada y nube pública para IA soberana: control de datos, cumplimiento, coste y rendimiento para empresas en sectores regulados.
AI Gateways y soberanía de datos en LLMs
Los AI gateways aplican la soberanía de datos entre tu empresa y las APIs de LLM externas: interceptan, filtran y auditan cada flujo de datos.
Soberanía de datos y Ley de IA de la UE
La Ley de IA de la UE impone obligaciones estrictas de gobernanza de datos a la IA de alto riesgo. Qué debes cumplir para evitar multas de 35 M€.
Arquitectura de IA soberana para empresas
Diseña una arquitectura de IA soberana paso a paso: despliegue de LLMs, AI gateways, controles de datos, políticas de acceso y compliance por diseño.
Soberanía de datos de IA en la empresa
Antes de desplegar LLMs necesitas una estrategia de soberanía de datos: riesgos legales, vectores de fuga y los controles que protegen tu IA.
Soberanía vs residencia de datos: claves
Soberanía, residencia y localización de datos no son lo mismo. Las diferencias legales y técnicas, y qué implica cada una para tu estrategia de IA.
Soberanía de datos en IA: guía 2026
Qué significa la soberanía de datos para la IA empresarial: obligaciones legales, arquitectura, opciones cloud y cómo controlar tus datos al usar LLMs.
Open Secure AI Alliance: modelos abiertos
Dentro de la Open Secure AI Alliance: cómo un modelo abierto autoalojado superó a la IA cerrada en análisis forense y por qué NVIDIA unió a 40 empresas.
Fine-tuning vs prompting: el coste real
El fine-tuning no siempre gana, pero con volumen suficiente sale mucho más barato. Comparativa de costes y ROI con ejemplos a distintas escalas.
Claude Opus 5: qué dice la System Card
La System Card de Claude Opus 5, leída por un equipo de seguridad: las mejoras reales y los riesgos que la API sigue dejando en tus manos.
LLM batching: reduce costes de inferencia
Las Batch APIs de OpenAI y Anthropic dan un 50% de descuento. Qué cargas de IA encajan en el modo asíncrono y cómo aplicarlo sin romper producción.
NeuralTrust vs. Geordie: AI-SPM Comparison 2026
TrustLens vs Geordie AI: AI-SPM comparison on a native gateway on the call vs an endpoint model beside the agent, and coverage that follows the traffic.
NeuralTrust vs. Reco: AI-SPM Comparison 2026
TrustLens vs Reco: AI-SPM comparison on observed vs OAuth-and-config posture, direct in-path integration, native gateway, and real tool-call coverage.
NeuralTrust vs. WitnessAI: AI-SPM Comparison 2026
TrustLens vs WitnessAI: AI-SPM comparison on interaction-layer visibility, native AI gateway, private deployment, and real agent tool-call coverage.
NeuralTrust vs. Pillar Security: AI-SPM Comparison 2026
TrustLens vs Pillar Security: AI-SPM comparison on observed vs static posture, direct in-path integration, native gateway, and real tool-call coverage.
NeuralTrust vs. Wiz: AI-SPM Comparison 2026
TrustLens vs Wiz: AI-SPM comparison on observed behavior vs cloud misconfiguration and attack-path posture, direct in-path integration, and a native gateway.