
¿Cuál es la diferencia entre on-premise, nube privada y nube pública para IA soberana?
- La IA on-premise significa ejecutar modelos en hardware propiedad de tu organización y operado completamente en tus propias instalaciones, lo que ofrece la máxima soberanía de datos pero la mayor carga operativa y coste de capital.
- La IA en nube privada utiliza infraestructura cloud dedicada, ya sea en un proveedor como AWS GovCloud o Azure Sovereign Cloud, o en una instalación de colocación, donde tus datos están aislados de otros clientes.
- La IA en nube pública utiliza infraestructura compartida y multi-inquilino de proveedores como AWS, Azure o Google Cloud, ofreciendo el menor coste y mayor variedad de modelos, pero requiriendo controles adicionales (como un AI gateway) para cumplir con los requisitos de soberanía de datos.
TL;DR - Puntos clave
- No existe una respuesta única correcta. On-premise, nube privada y nube pública ofrecen cada uno una combinación diferente de control de datos, confianza en el cumplimiento, carga operativa, rendimiento y coste. El modelo adecuado depende de tu tolerancia al riesgo, tus obligaciones regulatorias y tu mix de cargas de trabajo de IA.
- On-premise ofrece la garantía de soberanía más sólida, pero con el mayor coste y la mayor carga operativa. Es la opción correcta para defensa, inteligencia y los sectores más estrictamente regulados.
- La nube privada, incluyendo AWS GovCloud, Azure Sovereign Cloud y Google Assured Workloads, proporciona arrendamiento dedicado y controles de cumplimiento sólidos sin la carga operativa total de ser propietario del hardware.
- La nube pública puede satisfacer los requisitos de IA soberana cuando se combina con un AI gateway que aplique enmascaramiento de PII, enrutamiento basado en políticas y registro de auditoría antes de que los datos lleguen a los endpoints de modelos externos.
- La mayoría de las empresas reguladas a escala acaban con un modelo híbrido: on-premise o nube privada para las cargas de trabajo reguladas y de alto riesgo; nube pública con controles de gateway para los demás casos de uso de IA.
Tienes tres opciones de infraestructura para IA soberana. On-premise es el máximo control, el mayor coste y el mayor trabajo operativo. La nube privada es la vía intermedia. La nube pública es la más económica y la más capaz, pero necesita controles de gobernanza adicionales para ser soberana.
Este artículo desglosa las tres opciones en las dimensiones que realmente importan para tu decisión.

Todo el mundo quiere IA soberana. No todo el mundo quiere comprar un clúster de GPUs.
He visto esta conversación repetirse docenas de veces en equipos de TI empresariales.
Un CISO entra y dice: "Necesitamos soberanía total de datos. Nada sale de nuestro perímetro."
El equipo de infraestructura vuelve una semana después: "Eso son cuatro millones de euros en hardware, dieciocho meses de despliegue y un equipo dedicado de ML ops."
Silencio.
Entonces alguien dice: "¿No podemos usar Azure?"
Y ahí es donde empieza la conversación real. Porque la respuesta honesta es: sí, a veces se puede. Y a veces no. Y la diferencia entre esos dos escenarios es exactamente de lo que trata este artículo.
La IA soberana no es una arquitectura única. Es un espectro de decisiones, cada una con un intercambio diferente entre control, coste y complejidad operativa. Tu trabajo es encontrar dónde se cruzan tu tolerancia al riesgo y tus obligaciones regulatorias en ese espectro.
Los tres modelos, definidos
Antes de compararlos, déjame ser preciso sobre lo que significa cada uno.
1. IA on-premise
IA on-premise significa que los modelos se ejecutan en hardware propiedad de tu organización, en instalaciones que tu organización controla. El cómputo nunca sale de tus instalaciones. Sin proveedor cloud, sin infraestructura compartida. Tú tienes las GPUs, gestionas la pila de software y te encargas de la seguridad. Todo en tus manos.
2. IA en nube privada
La IA en nube privada es infraestructura cloud dedicada que ejecuta exclusivamente tus cargas de trabajo. Sin multi-inquilino. La infraestructura puede estar físicamente ubicada en el centro de datos de un hiperescalador, pero está lógica y contractualmente aislada de otros clientes. AWS GovCloud, Azure Sovereign Cloud, Azure Government y Google Assured Workloads son todas opciones de nube privada con diferentes perfiles de soberanía y cumplimiento.
3. IA en nube pública
La IA en nube pública es infraestructura compartida. Llamas a una API, la solicitud se ejecuta en infraestructura de GPU compartida junto con solicitudes de otras organizaciones, y la respuesta vuelve. Las principales APIs de LLM, AWS Bedrock, Azure OpenAI, Google Vertex AI y las APIs directas de los proveedores de modelos, todas entran en esta categoría.
Para el contexto arquitectónico completo sobre estos tres modelos, consulta Cómo Construir una Arquitectura de IA Soberana.
Matriz de decisión: seis dimensiones que importan
| Dimensión | On-Premise | Nube Privada | Nube Pública |
|---|---|---|---|
| Garantía de soberanía de datos | Máxima: los datos nunca salen de tus instalaciones | Sólida: arrendamiento dedicado, sin infraestructura compartida | Moderada: infraestructura compartida, requiere controles de gateway |
| Cumplimiento RGPD / Ley IA UE | La más fácil de demostrar: control físico total | Sólida: controles contractuales y técnicos | Requiere controles adicionales como AI gateway y SCC |
| Complejidad operativa | Máxima: tu equipo gestiona todo el hardware y las ops | Moderada: el proveedor gestiona la capa de infraestructura | Mínima: totalmente gestionada por el proveedor |
| Rendimiento de inferencia de IA | Alto, pero limitado por el presupuesto de hardware | Alto: acceso a la infraestructura GPU del proveedor | Máximo: acceso a las últimas generaciones de GPUs a escala |
| Coste total de propiedad | Mayor CAPEX inicial: servidores, instalaciones, personal | OPEX medio-alto: prima sobre el precio estándar de la nube | Mínimo: pago por uso, sin hardware inicial |
| Sectores con mejor encaje | Defensa, inteligencia, infraestructuras críticas, sanidad de alto nivel | Servicios financieros, sanidad, administración pública, empresas europeas | SaaS, startups, empresas con gobernanza por AI gateway |
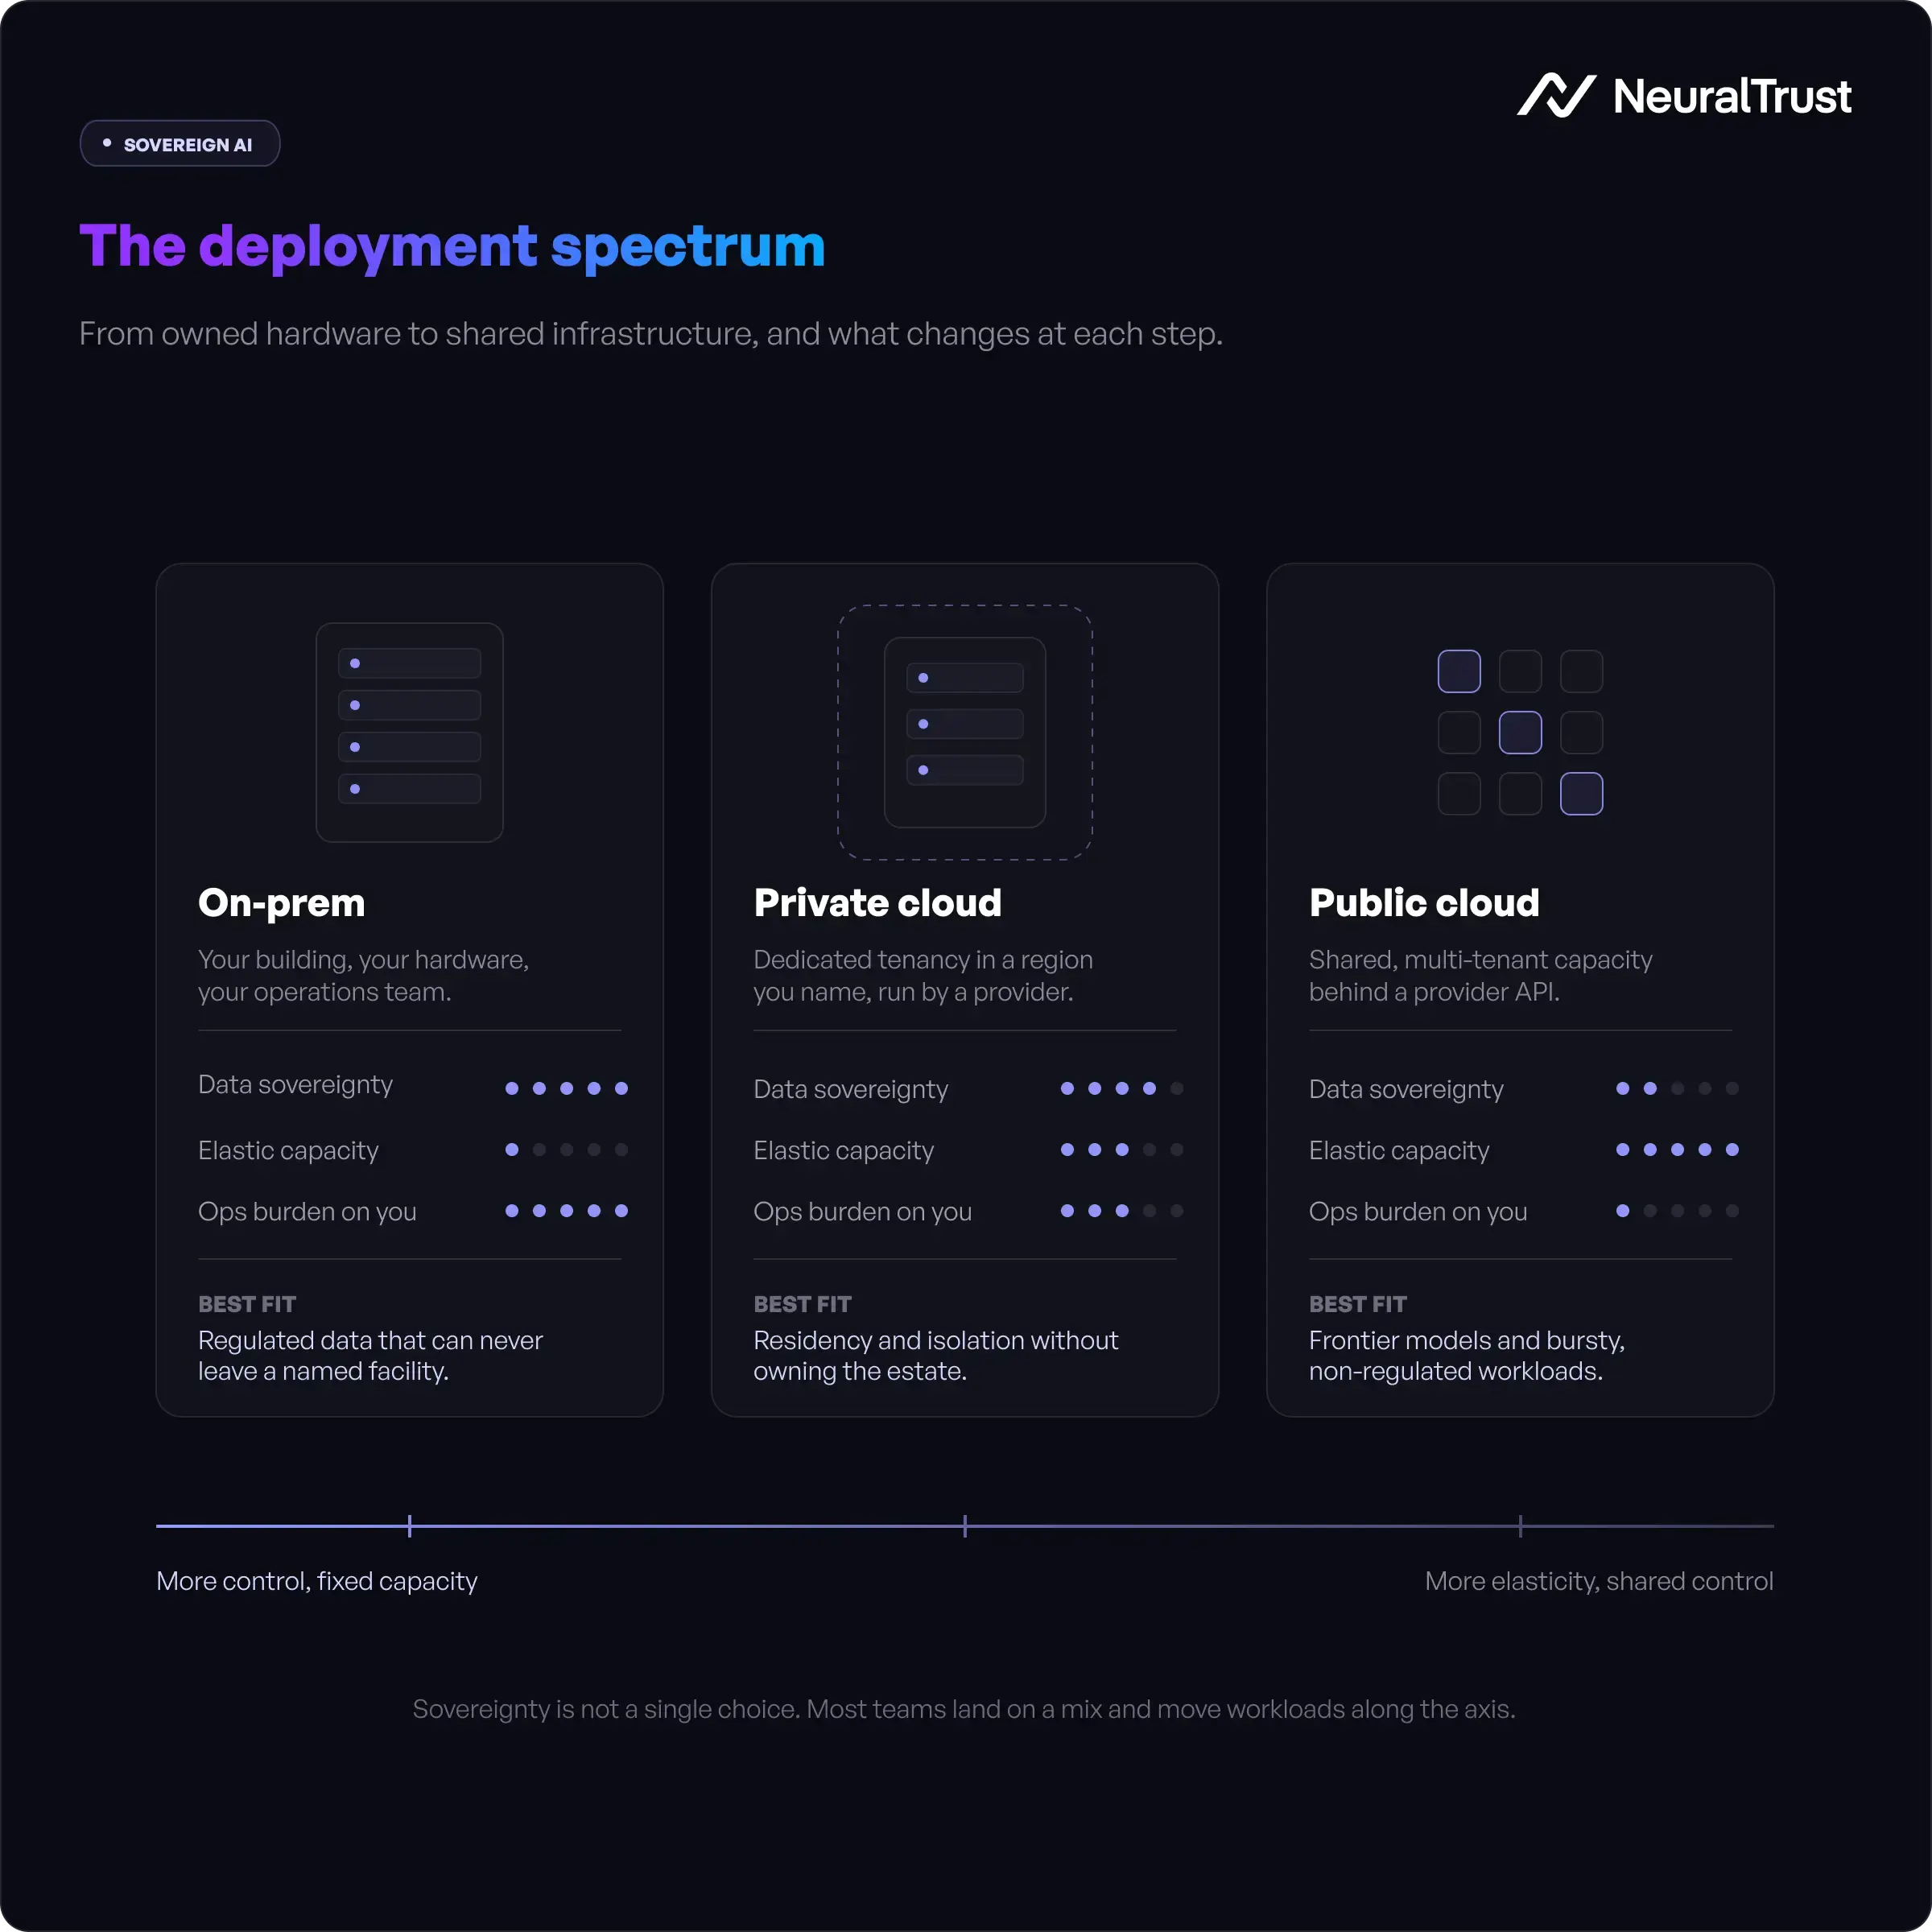
On-Premise: Máximo control, máximo compromiso
Nadie elige on-premise porque sea cómodo. Lo eligen porque su modelo de amenazas no deja otra opción.
Si procesas datos de inteligencia, cargas de trabajo de defensa clasificadas o la información médica más sensible de pacientes bajo normativas que prohíben explícitamente el procesamiento en la nube, on-premise no es una preferencia. Es un requisito.
Lo que obtienes: control físico completo. Cada prompt, cada peso del modelo, cada salida permanece en tus instalaciones. No hay ninguna pregunta contractual sobre si tu proveedor cloud puede acceder a tus datos, porque no hay proveedor cloud. La respuesta es simplemente no.
Lo que sacrificas: flexibilidad y velocidad. La infraestructura de GPU necesaria para ejecutar LLMs capaces es cara y demanda mucha energía. Los clústeres NVIDIA H100, el estándar para inferencia de LLMs en producción, tienen precios de seis cifras por unidad. También asumes la carga operativa total: mantenimiento de hardware, actualizaciones de modelos, seguridad de la infraestructura y personal de ML ops.
Para la mayoría de las empresas, la IA on-premise pura se reserva para las cargas de trabajo más sensibles. Un modelo de dominio cerrado que nunca toca APIs externas. Un sistema sin conexión para procesamiento clasificado. Todo lo demás va a otro lugar.
Nube Privada: La vía intermedia
La nube privada te ofrece infraestructura dedicada sin el compromiso total de capital y operativo de ser propietario del hardware.
Las tres principales opciones de nube soberana funcionan de manera algo diferente.
AWS GovCloud es una región exclusivamente para EE. UU. diseñada para agencias federales y contratistas que gestionan información no clasificada controlada. Proporciona separación física de las regiones estándar de AWS, acceso restringido a personal en EE. UU. y soporte de cumplimiento para FedRAMP, ITAR y otros marcos regulatorios estadounidenses. Las empresas no estadounidenses no pueden utilizarla.
Azure Sovereign Cloud y Azure Government proporcionan infraestructura dedicada para gobiernos y empresas reguladas en varias regiones, con compromisos sobre residencia de datos, controles de acceso y garantías de soberanía. Microsoft ha invertido considerablemente en opciones de nube soberana europea específicamente para empresas de la UE con requisitos de cumplimiento del RGPD y la Ley de IA de la UE.
Google Assured Workloads proporciona controles de residencia de datos, restricciones de acceso del personal y soporte de cumplimiento para empresas con requisitos regulatorios específicos. No proporciona aislamiento físico completo, pero sí controles lógicos sólidos.
Lo que ofrecen los tres: arrendamiento dedicado (tus cargas de trabajo no comparten cómputo físico con otros clientes), compromisos contractuales de soberanía de datos y documentación de cumplimiento que respalda tus propios procesos de auditoría.
Lo que aún requieren: confiar en los términos contractuales del proveedor. No tienes control físico. Una orden judicial válida en la jurisdicción del proveedor podría obligar teóricamente a la divulgación. Para las empresas de la UE, este es el núcleo del problema Schrems II: incluso la infraestructura cloud contractualmente soberana gestionada por una empresa estadounidense puede estar sujeta a las leyes de vigilancia de EE. UU.
La nube privada es la respuesta correcta para la mayoría de las empresas reguladas que necesitan garantías sólidas de soberanía sin el capital y la carga operativa de on-premise. Las organizaciones de servicios financieros, sanidad y sector público normalmente se sitúan aquí.
Nube Pública: Suficientemente soberana, con los controles adecuados
Lo que nadie dice en voz alta: para la mayoría de los casos de uso de IA empresarial, la nube pública es suficientemente soberana.
No para todo. No sin controles. Pero para la gran mayoría de herramientas de productividad interna, asistentes de IA orientados al cliente y cargas de trabajo analíticas que no tocan datos personales altamente regulados, la cuestión de soberanía se resuelve con un AI gateway, no con tu elección de infraestructura.
Las obligaciones de gobernanza de datos de la Ley de IA de la UE se aplican a los sistemas de IA de alto riesgo. La mayoría de las aplicaciones de IA empresariales no son de alto riesgo según el Anexo III. Para las que no lo son, las Cláusulas Contractuales Tipo (SCC) del RGPD más los controles técnicos en la capa del gateway constituyen una postura de cumplimiento defendible.
Lo que hace un AI gateway para la soberanía en nube pública:
Intercepta cada prompt antes de que llegue a la API externa y elimina o enmascara cualquier PII o dato sensible. Enruta cualquier prompt que supere tu umbral de clasificación de datos hacia un endpoint de nube privada u on-premise en su lugar. Registra cada interacción con atribución completa en formato inalterable. Inspecciona las respuestas del modelo en busca de divulgaciones de datos no autorizadas antes de devolverlas al usuario.
Bien hecho, esto significa que tus datos sensibles nunca llegan realmente al LLM de nube pública. El gateway aplica tu política de soberanía en runtime. La nube pública se convierte en la capa de cómputo; tu gateway es la capa de soberanía.
Para los detalles técnicos sobre cómo funciona esto, consulta Cómo los AI Gateways Ayudan a Mantener la Soberanía de Datos.
El híbrido es la respuesta real
Casi ninguna empresa a escala vive completamente en un único modelo.
El patrón que veo con más frecuencia: on-premise o nube privada para cargas de trabajo reguladas y de alto riesgo; nube pública con controles de AI gateway para el resto.
Un sistema hospitalario podría ejecutar modelos de IA clínica en infraestructura on-premise en sus centros de datos de la UE, mientras usa un LLM en nube pública para su asistente interno de RRHH, con un AI gateway que garantice que ningún dato de pacientes cruce.
Una entidad de servicios financieros podría usar Azure Sovereign Cloud para la IA orientada al cliente que gestiona datos de transacciones, y un proveedor de nube pública para herramientas de productividad de oficinas de apoyo, con el gateway actuando como capa de aplicación de políticas en todas ellas.
Este enfoque híbrido requiere una cosa por encima de todo: una capa de gobernanza que aplique políticas de soberanía coherentes independientemente de dónde se ejecute realmente la carga de trabajo. Ese es el papel que desempeña NeuralTrust TrustGate: un plano de control agnóstico respecto a la infraestructura que aplica tus políticas de soberanía de datos tanto si el modelo vive on-premise, en una nube privada o detrás de una API pública.
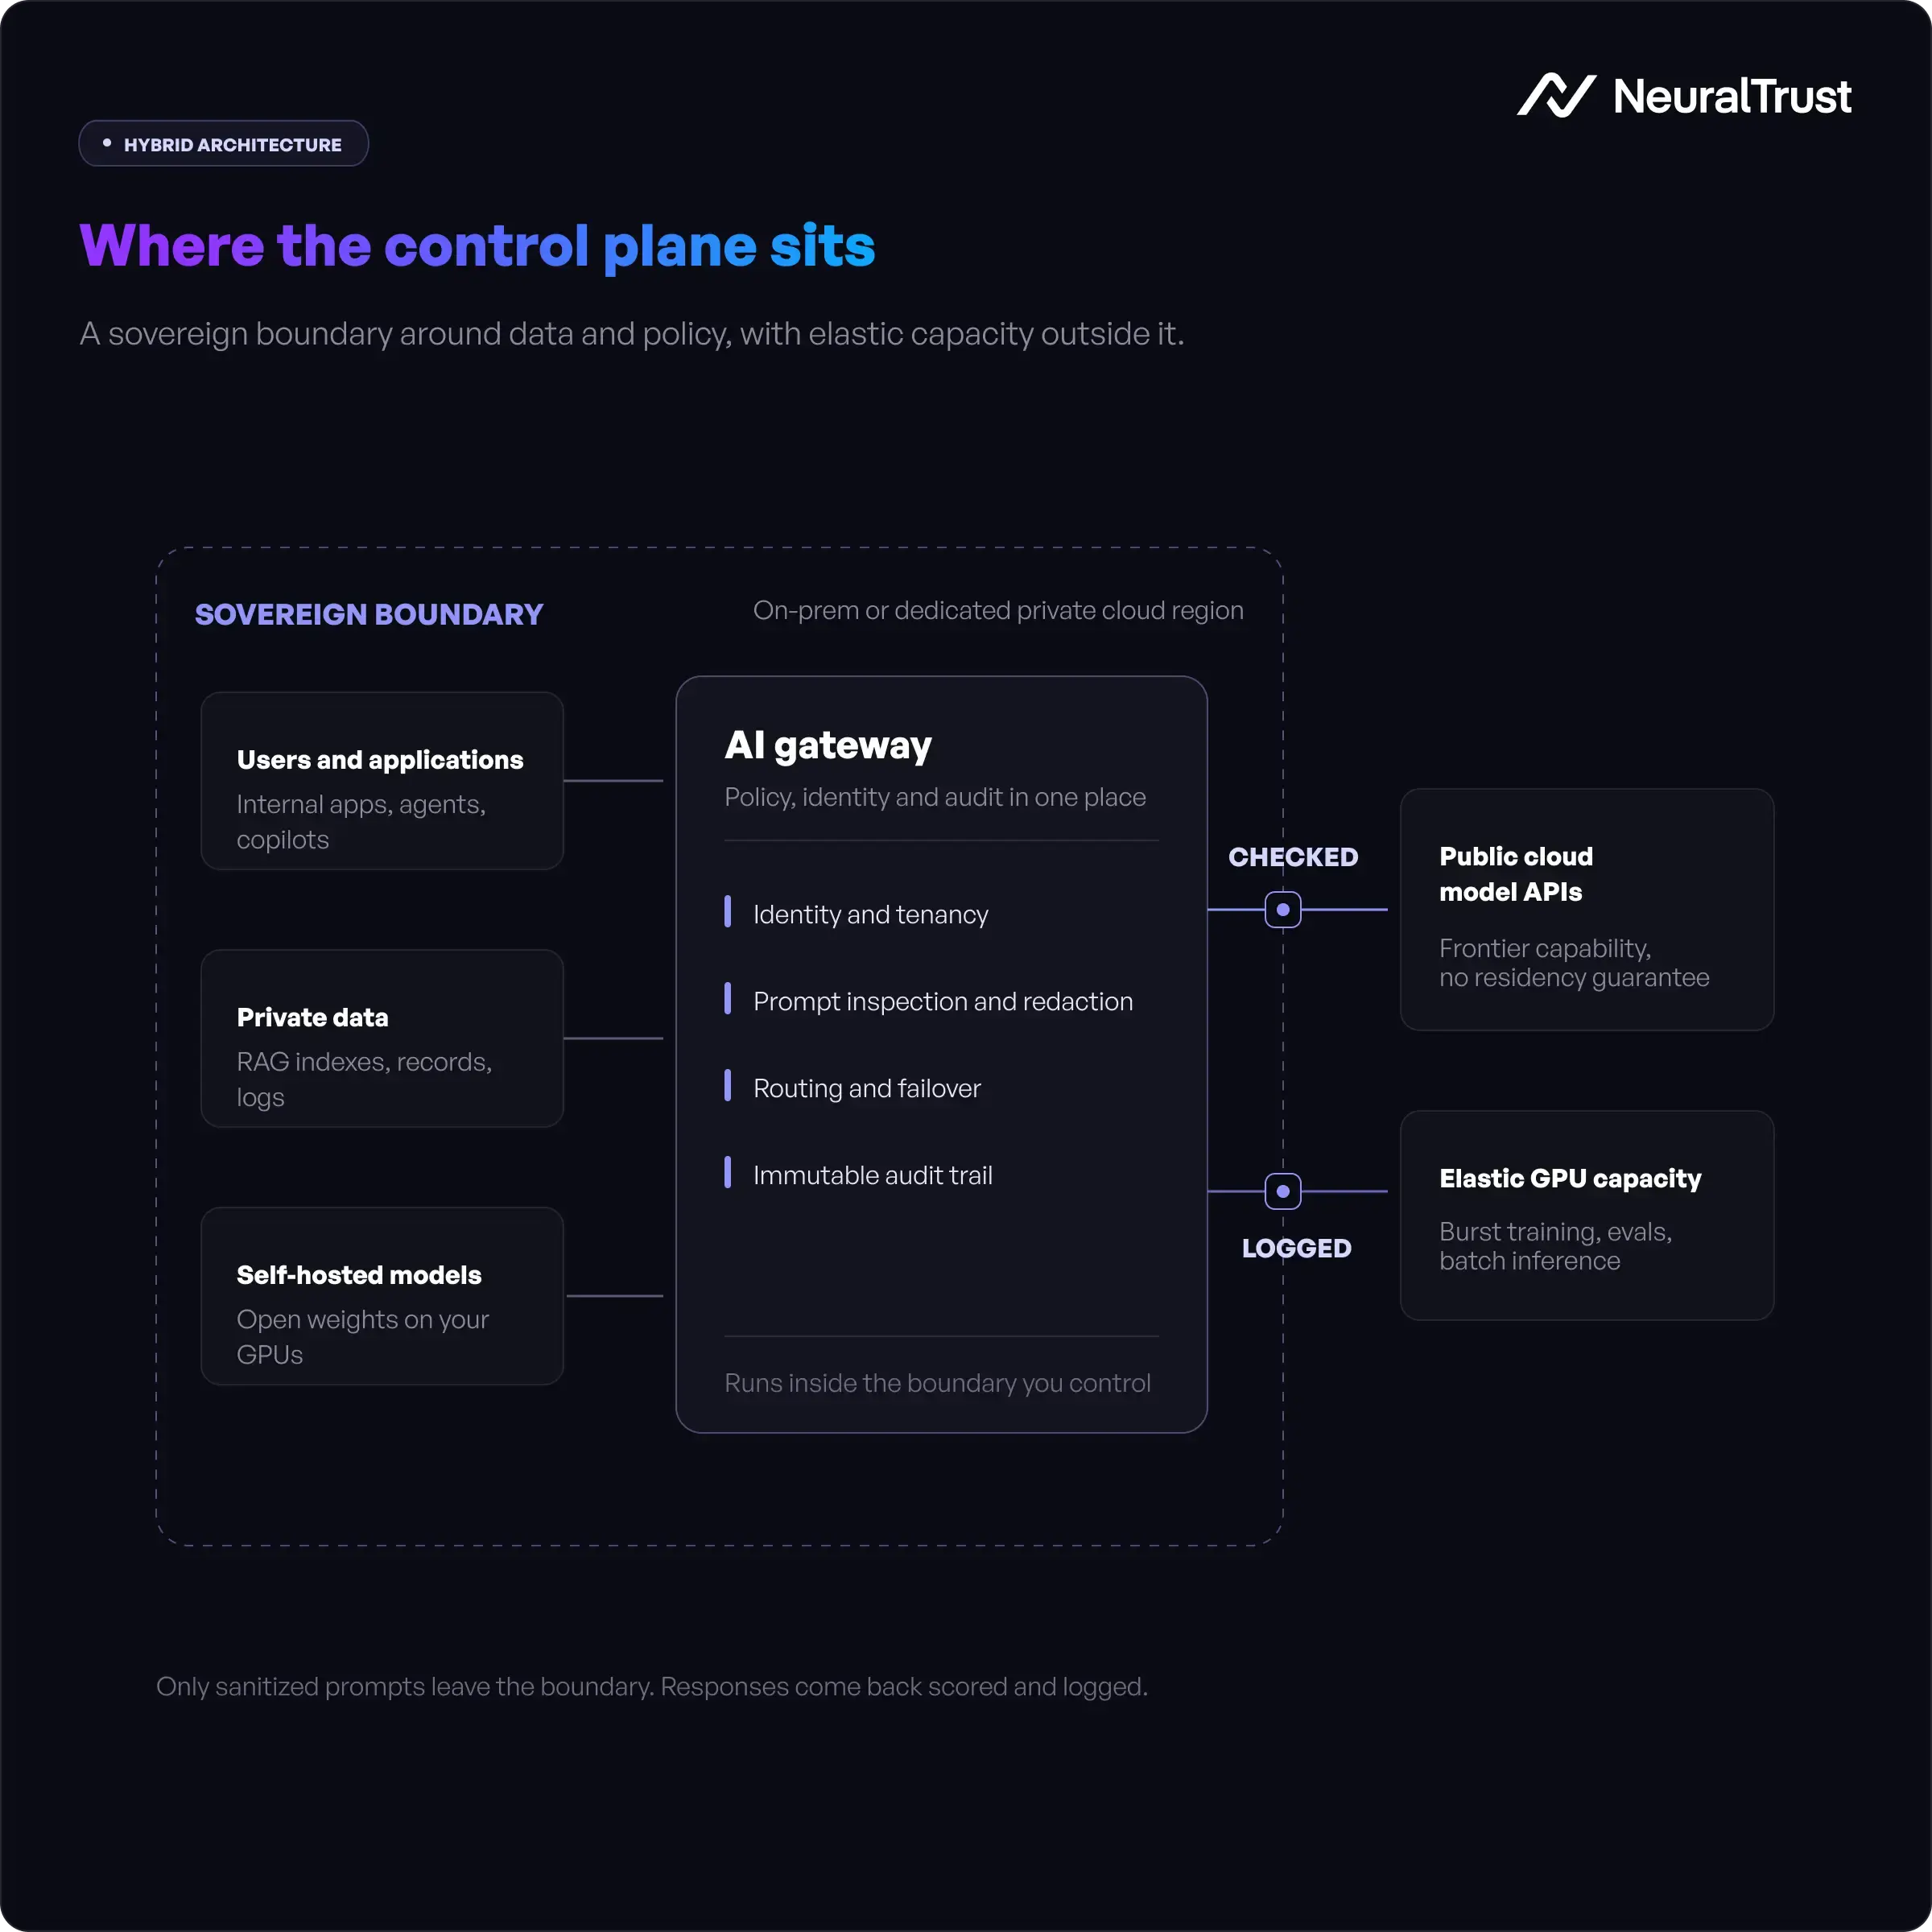
Para la arquitectura completa de múltiples pilares, consulta La Guía Completa de Soberanía de Datos para IA Empresarial.
Guía de idoneidad por sector
| Sector | Modelo recomendado | Razonamiento |
|---|---|---|
| Defensa e inteligencia | On-premise | Los datos clasificados no pueden estar en ningún entorno cloud |
| Infraestructuras críticas | On-premise o nube privada | Los datos OT/ICS suelen estar restringidos del procesamiento en la nube |
| Sanidad regulada (UE) | Nube privada u on-premise | Alto riesgo Ley IA UE y datos de categoría especial del RGPD |
| Servicios financieros (UE) | Nube privada | DORA, RGPD y Ley IA UE se solapan en la subcontratación cloud y la gobernanza de IA |
| Administración pública (UE) | Nube privada (Azure Sovereign, Assured Workloads) | Requisitos de residencia de datos y cumplimiento de NIS2 |
| SaaS y empresas tecnológicas | Nube pública con AI gateway | Flexibilidad y eficiencia de costes con controles de gobernanza |
| Empresas no reguladas | Nube pública con AI gateway | Acceso de menor coste a los modelos más capaces |
Preguntas frecuentes
1. ¿Cuál es la diferencia entre nube privada y sovereign cloud?
La nube privada se refiere a infraestructura cloud dedicada utilizada exclusivamente por una organización, sin multi-inquilino. Sovereign cloud es un término más específico: se refiere a infraestructura cloud con compromisos contractuales y técnicos sobre residencia de datos, restricciones de acceso del personal y controles jurisdiccionales diseñados para satisfacer los requisitos de soberanía del gobierno o de la industria regulada. Todas las sovereign clouds son nubes privadas, pero no todas las nubes privadas tienen los compromisos específicos de soberanía que implica el término.
2. ¿Puede la nube pública utilizarse para IA soberana?
Sí, en muchos casos. Para cargas de trabajo de IA que no involucran datos personales de alto riesgo o información clasificada, la nube pública combinada con un AI gateway que aplique enmascaramiento de PII, enrutamiento basado en políticas y registro de auditoría inalterable proporciona una postura de soberanía defendible. Las SCC del RGPD cubren el mecanismo de transferencia, y la capa del gateway garantiza que los datos sensibles nunca lleguen realmente al modelo externo. Para los sistemas de IA de alto riesgo del Anexo III de la Ley de IA de la UE, la nube privada u on-premise es más apropiada.
3. ¿Cuáles son los compromisos de soberanía de datos de AWS GovCloud, Azure Sovereign Cloud y Google Assured Workloads?
AWS GovCloud es una región exclusiva para EE. UU. para cargas de trabajo federales y de defensa con autorización FedRAMP High y controles ITAR. No está disponible para empresas no estadounidenses. Azure Sovereign Cloud y Azure Government proporcionan infraestructura dedicada con compromisos de residencia de datos, opciones de acceso exclusivo para personal europeo en las ofertas europeas y garantías de soberanía contractuales. Google Assured Workloads proporciona controles de residencia de datos, transparencia de acceso y documentación de cumplimiento, pero no ofrece aislamiento físico completo. Cada proveedor publica documentación detallada de soberanía y cumplimiento para sus ofertas.
4. ¿Cuál es la diferencia de coste total entre on-premise y nube privada para IA?
La IA on-premise requiere gasto de capital en infraestructura de GPU como clústeres NVIDIA H100 o H200, costes de instalaciones para energía, refrigeración y seguridad física, y personal dedicado de ML ops. La nube privada traslada la mayor parte de esto a OPEX, generalmente con una prima sobre el precio estándar de la nube a cambio de infraestructura dedicada y garantías de soberanía. La nube pública es la opción de menor coste, sin hardware inicial y con precios de inferencia de pago por uso. Los volúmenes de inferencia altos y constantes favorecen la economía CAPEX de on-premise a largo plazo; las cargas de trabajo variables o de menor volumen favorecen los modelos OPEX de nube pública o privada.
5. ¿Cómo afecta la Ley de IA de la UE a la elección entre on-premise, nube privada y nube pública?
La Ley de IA de la UE (Reglamento (UE) 2024/1689) impone obligaciones de gobernanza de datos conforme al Artículo 10 a los proveedores de sistemas de IA de alto riesgo independientemente de dónde se ejecute la infraestructura. Sin embargo, la postura de cumplimiento difiere significativamente. Los despliegues on-premise y de nube privada donde controlas los datos y el entorno de inferencia son mucho más fáciles de documentar para una evaluación de conformidad. Los despliegues en nube pública requieren evidencia adicional de controles de gobernanza de datos, incluyendo registros del gateway, enmascaramiento de PII y políticas de enrutamiento, para satisfacer las obligaciones de los Artículos 10 y 12. Para un análisis detallado, consulta Requisitos de Soberanía de Datos en la Ley de IA de la UE.
Artículos relacionados
- La Guía Completa de Soberanía de Datos para IA Empresarial (2026)
- Soberanía de Datos vs Residencia de Datos vs Localización de Datos
- Soberanía de Datos en IA: Por qué las empresas la necesitan antes de desplegar LLMs
- Cómo Construir una Arquitectura de IA Soberana
- Requisitos de Soberanía de Datos en la Ley de IA de la UE
- Cómo los AI Gateways Ayudan a Mantener la Soberanía de Datos
- Mejores Prácticas de Soberanía de Datos para Aplicaciones RAG
- Privacidad de Datos en IA vs Soberanía de Datos: Diferencias Clave
- IA Soberana para Industrias Reguladas: Finanzas, Sanidad y Gobierno
- Checklist de soberanía de datos para CISOs empresariales (2026)
Sobre el autor
Roger Howroyd es Head of Global SEO and AI en NeuralTrust, donde lidera la estrategia de búsqueda de la empresa en SEO, AEO, GEO y optimización LLM. Está especializado en búsqueda potenciada por IA, estrategia de contenido, desarrollo de backlinks y SEM. Conéctate en LinkedIn.
NeuralTrust es una plataforma de seguridad para agentes de IA, reconocida en el Gartner Hype Cycle for Application Security 2026, el Gartner Hype Cycle for Infrastructure Security 2026, la Guía de mercado de Gartner 2025 para AI Gateways y Agentes Guardianes y el Compás de liderazgo KuppingerCole 2025 para Defensa de IA Generativa. Certificada ISO 27001. Con sede en Barcelona.