Última actualización: septiembre de 2026
¿Qué requiere realmente la gobernanza empresarial de IA en un despliegue en producción?
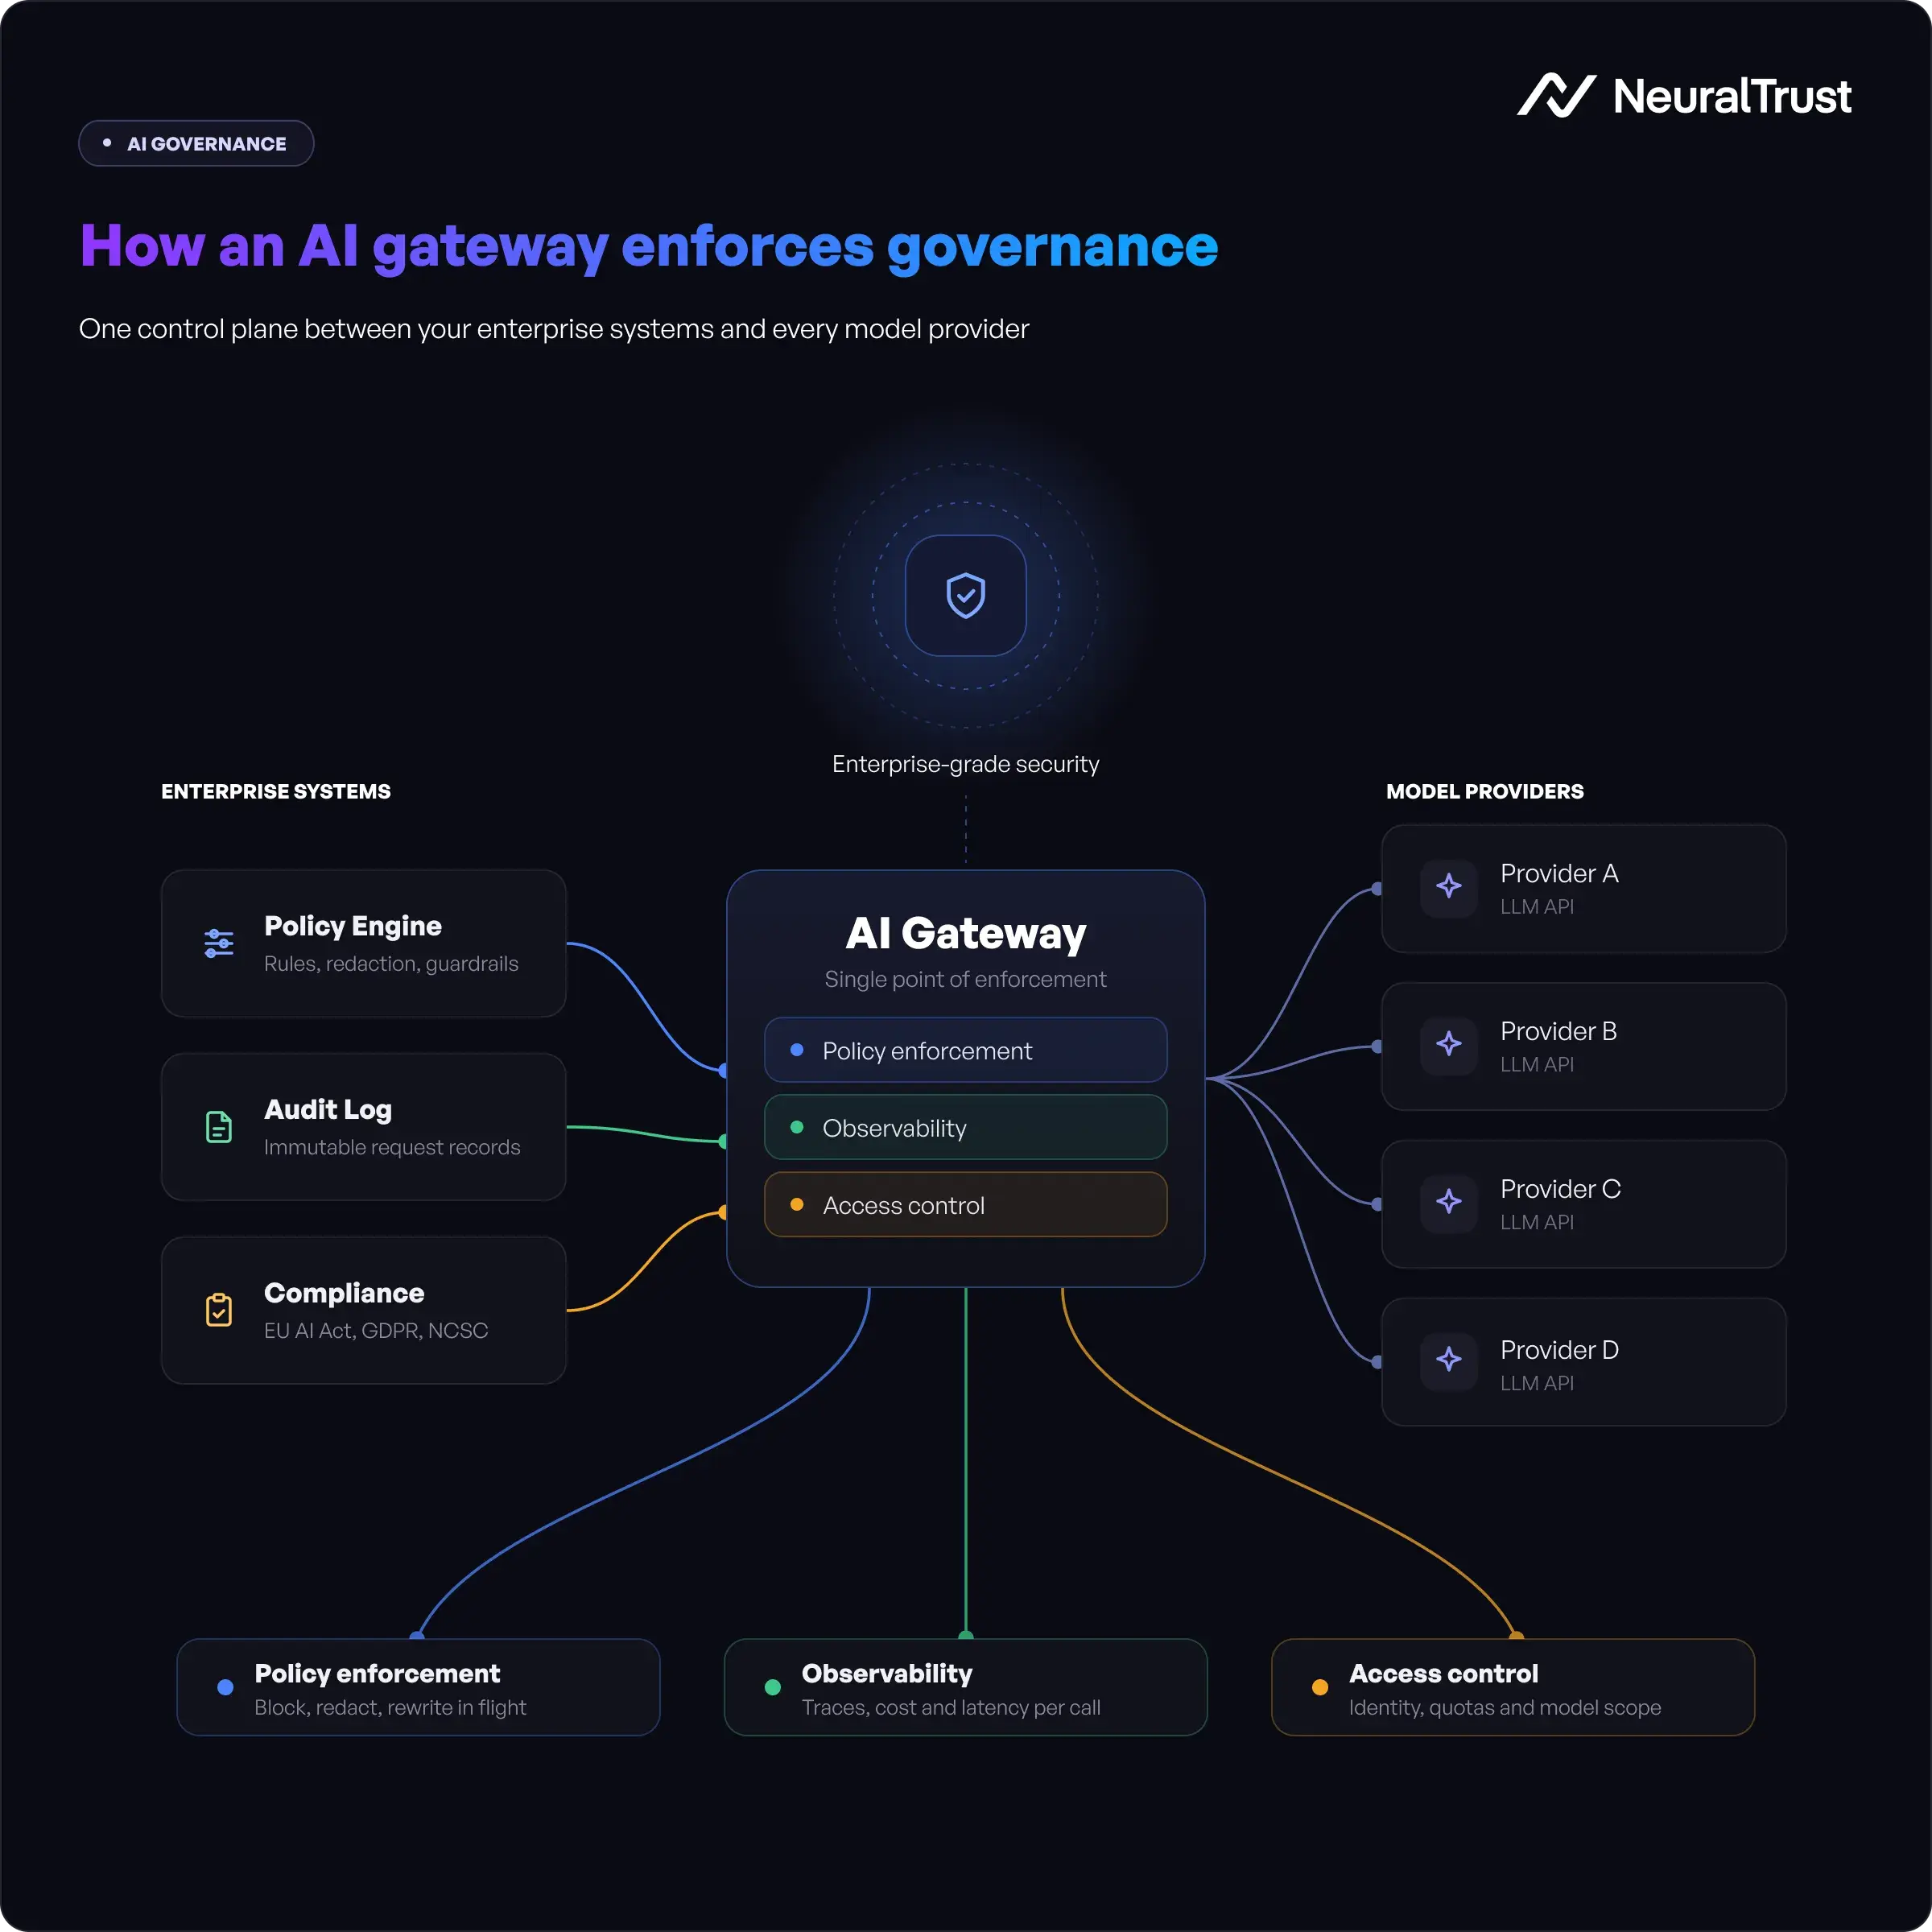
Un AI gateway es la capa de control que hace operativa la gobernanza empresarial de IA. Aplica políticas en cada interacción con el modelo, genera los audit trails que exigen los reguladores, aplica controles de acceso basados en identidad que las herramientas de Identity and Access Management (IAM) existentes no pueden alcanzar, y alimenta los datos de LLM observability en el stack de reporting de cumplimiento. Sin un gateway, la gobernanza empresarial de IA es solo un documento de política.
TL;DR - Puntos clave
- La gobernanza de IA sin aplicación práctica es solo documentación: Las políticas, marcos y evaluaciones de riesgo solo se traducen en protección real cuando existe una capa de control técnico entre vuestras aplicaciones y vuestros modelos.
- Un AI gateway es esa capa de control: Intercepta todos los prompt, aplica políticas en tiempo real y genera datos de auditoría estructurados que necesitan los equipos de gobernanza y cumplimiento legal.
- LLM observability es la base de la gobernanza de IA: No podéis gobernar lo que no podéis ver: un AI gateway expone el uso de tokens, las decisiones de enrutamiento de modelos, las infracciones de la política de contenido y los comportamientos anómalos en todas las aplicaciones de IA del stack.
- Los despliegues empresariales de AI gateway corresponden directamente con los requisitos regulatorios: La EU AI Act, el GDPR y las directrices de IA del NCSC imponen obligaciones que un AI gateway correctamente configurado puede abordar a nivel de infraestructura.
- Según Gartner, en 2028, la pérdida de control sobre los agentes de IA será la principal preocupación del 40% de las organizaciones Fortune 1000. El momento para establecer controles de gobernanza es ahora, antes de que los despliegues de IA escalen más allá de la supervisión manual.
- TrustGate, el AI gateway de NeuralTrust, implementa aplicación de políticas, LLM observability, control de acceso y logging de cumplimiento desde un único despliegue de infraestructura, sin necesidad de cambios a nivel de aplicación.
La brecha de gobernanza de IA que toda empresa necesita cerrar
La mayoría de las empresas ya dispone de una política de IA. Muy pocas tienen una gobernanza de IA que funcione realmente en producción.
La brecha entre ambas es estructural. Una política de IA es un documento que define el uso aceptable, establece el apetito de riesgo y lista las condiciones bajo las que se puede desplegar IA. La gobernanza de IA es el conjunto de controles que aplica esa política en cada llamada al modelo, cada acción del agente y cada fragmento de output que fluye a través de vuestra infraestructura de IA. La primera la produce un comité. La segunda requiere un AI gateway.
Los despliegues empresariales de IA están escalando más rápido que la infraestructura de gobernanza. Los equipos lanzan funcionalidades basadas en large language models, despliegan agentes de IA en flujos de trabajo orientados al cliente y conectan herramientas internas a proveedores de modelos mediante API keys que existen fuera de la visibilidad de cualquier función central de seguridad o cumplimiento.
El resultado es un panorama fragmentado: decenas de aplicaciones de IA generando millones de interacciones con modelos sin una capa de política consistente, sin un audit trail unificado y sin ninguna forma de demostrar ante un regulador, un consejo de administración o un CISO que existen controles.
Esta es la brecha de gobernanza, y la razón por la que existe es que las herramientas disponibles hasta hace poco no estaban diseñadas para gobernar el tráfico de IA a nivel de infraestructura.
Un AI gateway cierra esa brecha. Se sitúa entre vuestras aplicaciones empresariales y vuestros proveedores de modelos, y es la única capa del stack que ve cada interacción con el modelo independientemente de qué aplicación, equipo o modelo la haya generado. Esa posición es lo que lo convierte en el lugar adecuado para aplicar la gobernanza de IA a escala.
Qué requiere realmente la gobernanza empresarial de IA
La gobernanza de IA no es un único problema. Son cuatro problemas distintos que un marco de gobernanza maduro necesita resolver simultáneamente.
1. Aplicación de políticas
Cada despliegue empresarial de IA conlleva una política implícita: qué puede decir el modelo, qué datos puede ver, quién puede consultarlo y qué outputs puede devolver. La gobernanza requiere que esa política se aplique en tiempo real en cada interacción, no que se revise a posteriori. Esto significa controles técnicos, no procesos de revisión.
2. Audit trails y observability
Los reguladores, auditores y consejos de administración necesitan saber qué ha ocurrido. Eso requiere registros estructurados e inmutables de las interacciones con los modelos: qué se envió, qué se devolvió, qué política se aplicó y qué se bloqueó. La LLM observability (la capacidad de monitorizar y analizar el comportamiento de las aplicaciones de IA a nivel de interacción) no es opcional para la gobernanza empresarial. Es el audit trail.
3. Control de acceso y gestión de identidades
No todos los empleados, sistemas o aplicaciones deberían tener acceso a todos los modelos o fuentes de datos. La gobernanza empresarial de IA requiere un control de acceso basado en identidad que se extienda a la capa de IA, para ver qué usuarios pueden consultar qué modelos, qué aplicaciones pueden acceder a qué fuentes de contexto y qué agentes pueden llamar a qué herramientas.
4. Reporting de cumplimiento y regulatorio
La EU AI Act, el GDPR, el NCSC AI Framework y un número creciente de regulaciones sectoriales imponen obligaciones específicas a las organizaciones que despliegan sistemas de IA. El cumplimiento requiere no solo que existan controles, sino que su funcionamiento pueda demostrarse mediante logs, informes y outputs de auditoría. La infraestructura de gobernanza debe generar evidencia de cumplimiento, no solo aplicar políticas.
La tabla siguiente mapea estos cuatro requisitos de gobernanza a los controles técnicos que proporciona un AI gateway empresarial:
| Requisito de gobernanza | Qué significa en la práctica | Cómo lo aborda un AI gateway |
|---|---|---|
| Aplicación de políticas | Bloquear contenido no permitido, aplicar restricciones de prompt, aplicar reglas de enrutamiento de modelos | Inspección en tiempo real de cada prompt y completion con un motor de políticas configurable |
| Audit trails | Registro inmutable de todas las interacciones con modelos, decisiones de política y solicitudes bloqueadas | Logging estructurado de cada solicitud con metadatos, resultado de política y respuesta del modelo |
| Control de acceso | Restringir el acceso a modelos y datos por usuario, rol, equipo y aplicación | Gestión de API keys, enrutamiento basado en roles, cuotas de tokens por aplicación |
| Reporting de cumplimiento | Evidencia demostrable de controles para reguladores y auditores | Dashboards de cumplimiento, logs exportables e integración con sistemas SIEM y de ticketing |
Cómo un AI gateway hace operativa la gobernanza empresarial de IA
Un AI gateway está diseñado específicamente para las características propias de los sistemas basados en LLM: interacciones de alto volumen, longitud variable y complejidad semántica que conllevan riesgo tanto de seguridad como de cumplimiento en cada paso.
Aplicación de políticas en la capa de prompt
El control de gobernanza más importante en un despliegue de IA es el que se ejecuta antes que el modelo. Un AI gateway intercepta cada prompt entrante, lo evalúa frente a la política configurada y decide en tiempo real si lo deja pasar, lo modifica o lo bloquea.
La aplicación de políticas en la capa de prompt abarca:
- Política de contenido: bloquear solicitudes que pidan al modelo generar outputs dañinos, ilegales o contrarios a la política
- Gobernanza de datos: detectar y redactar datos sensibles (información de identificación personal, datos de tarjetas de pago, credenciales internas) antes de que lleguen a un proveedor de modelos externo
- Defensa contra prompt injection: identificar inputs adversariales diseñados para manipular el comportamiento del modelo o extraer el contexto del sistema
- Aplicación de alcance: garantizar que las interacciones con el modelo se mantengan dentro del propósito definido de la aplicación: un bot de atención al cliente no puede convertirse en una herramienta de investigación general mediante la manipulación del usuario
Según el OWASP LLM Top 10, el prompt injection es la principal vulnerabilidad en las aplicaciones basadas en LLM. La inspección de prompts a nivel de gateway es la defensa principal contra este vector y, a diferencia de los controles a nivel de aplicación, se aplica de forma consistente en todas las aplicaciones de IA independientemente de cómo esté construida cada una.
El mismo motor de políticas que aplica las reglas de contenido también gobierna la selección del modelo. La gobernanza empresarial de IA a menudo requiere que ciertos tipos de datos se enruten a modelos on-premises o privados en lugar de a proveedores externos. Un gateway aplica esta política de enrutamiento automáticamente: los datos regulados permanecen dentro de los límites aprobados sin que los desarrolladores deban implementar lógica de enrutamiento en cada aplicación.
LLM observability como instrumento de gobernanza
La LLM observability es la práctica de monitorizar el comportamiento de las aplicaciones de IA a nivel de interacción: qué prompts se enviaron, qué completions se devolvieron, cuánto tardaron, cuánto costaron y si activaron alguna regla de política. Para la gobernanza empresarial, la observability es la infraestructura de auditoría.
Sin observability a nivel de gateway, una empresa no puede responder a las preguntas que requiere la gobernanza:
- ¿Qué aplicaciones están enviando datos a qué proveedores de modelos?
- ¿Qué usuarios generaron las consultas más sensibles el mes pasado?
- ¿Cuántos intentos de prompt injection fueron bloqueados en todo el entorno?
- ¿Qué aplicaciones de IA están operando fuera de su alcance definido?
- ¿Qué evidencia tenemos de que nuestra política de contenido se aplicó en una fecha concreta?
Un AI gateway centraliza la observability en todo el entorno de IA. Al situarse aguas arriba de todos los proveedores de modelos, genera un registro unificado de interacciones con modelos independientemente de qué aplicación, SDK o equipo las haya generado. Ese registro unificado es lo que hace que la gobernanza de IA sea demostrable en lugar de aspiracional.
Los datos de observability del gateway alimentan:
- Alertas en tiempo real sobre infracciones de política y comportamientos anómalos
- Dashboards de cumplimiento que agregan métricas de aplicación de políticas
- Integración con SIEM para equipos de operaciones de seguridad
- Exportaciones de auditoría para revisión regulatoria
- Análisis de tendencias que identifica brechas de gobernanza antes de que se conviertan en incidentes
Control de acceso basado en identidad para IA
La gestión estándar de API keys no es suficiente para la gobernanza empresarial de IA. Una única API key compartida entre un equipo o aplicación otorga a todos el mismo nivel de acceso al modelo independientemente del rol, la autorización o las obligaciones de gestión de datos. El control de acceso a nivel de gateway resuelve esto haciendo que el acceso al modelo sea consciente de la identidad.
Un AI gateway empresarial aplica controles de acceso en múltiples niveles:
- Controles por usuario: los usuarios individuales tienen diferentes cuotas de tokens, permisos de acceso a modelos y umbrales de política de contenido según su rol
- Controles por aplicación: las distintas aplicaciones de IA se enrutan a diferentes niveles de modelos con diferentes configuraciones de política
- Controles por agente: los agentes de IA autónomos tienen límites estrictos en llamadas a herramientas, recuperación de contexto y consumo de tokens por sesión
- Controles por tipo de dato: las solicitudes que contienen datos regulados se enrutan únicamente a modelos aprobados, con logging adicional y filtros de output más estrictos
Esta granularidad es lo que requiere realmente la gobernanza empresarial. Un CISO no puede decir a un consejo de administración que el acceso a la IA está controlado si ese control se reduce a una API key compartida gestionada por un desarrollador individual. El control de acceso a nivel de gateway reemplaza la gestión informal de claves por una capa de infraestructura gobernada por políticas que los equipos de seguridad y cumplimiento pueden auditar y sobre la que pueden reportar.
Reporting de cumplimiento desde la capa de infraestructura
Un AI gateway genera datos de auditoría estructurados como subproducto de su operación normal. Cada solicitud lleva metadatos: marca de tiempo, aplicación de origen, identidad del usuario o servicio, decisión de enrutamiento del modelo, recuentos de tokens, resultados de política y si algún contenido fue marcado o bloqueado. Esos metadatos son la materia prima para el reporting de cumplimiento.
A nivel de infraestructura, el reporting de cumplimiento desde un gateway cubre:
- Evidencia de residencia de datos: prueba de que los datos regulados nunca transitaron por un proveedor no aprobado
- Logs de aplicación de política de contenido: registros con marca de tiempo de cada solicitud bloqueada o modificada
- Logs de acceso: un registro completo de qué usuarios y aplicaciones consultaron qué modelos
- Registros de incidentes: datos estructurados sobre anomalías, infracciones de política e intentos de prompt injection bloqueados
- Atribución de costes: datos de gasto por equipo y aplicación que respaldan la gobernanza de adquisición de IA
Para las organizaciones sujetas a auditorías periódicas, esta evidencia a nivel de infraestructura es significativamente más sólida que los logs a nivel de aplicación, porque es independiente de los equipos de desarrollo individuales y consistente en todo el entorno de IA.
Gobernanza empresarial de IA bajo la EU AI Act, el GDPR y el NCSC
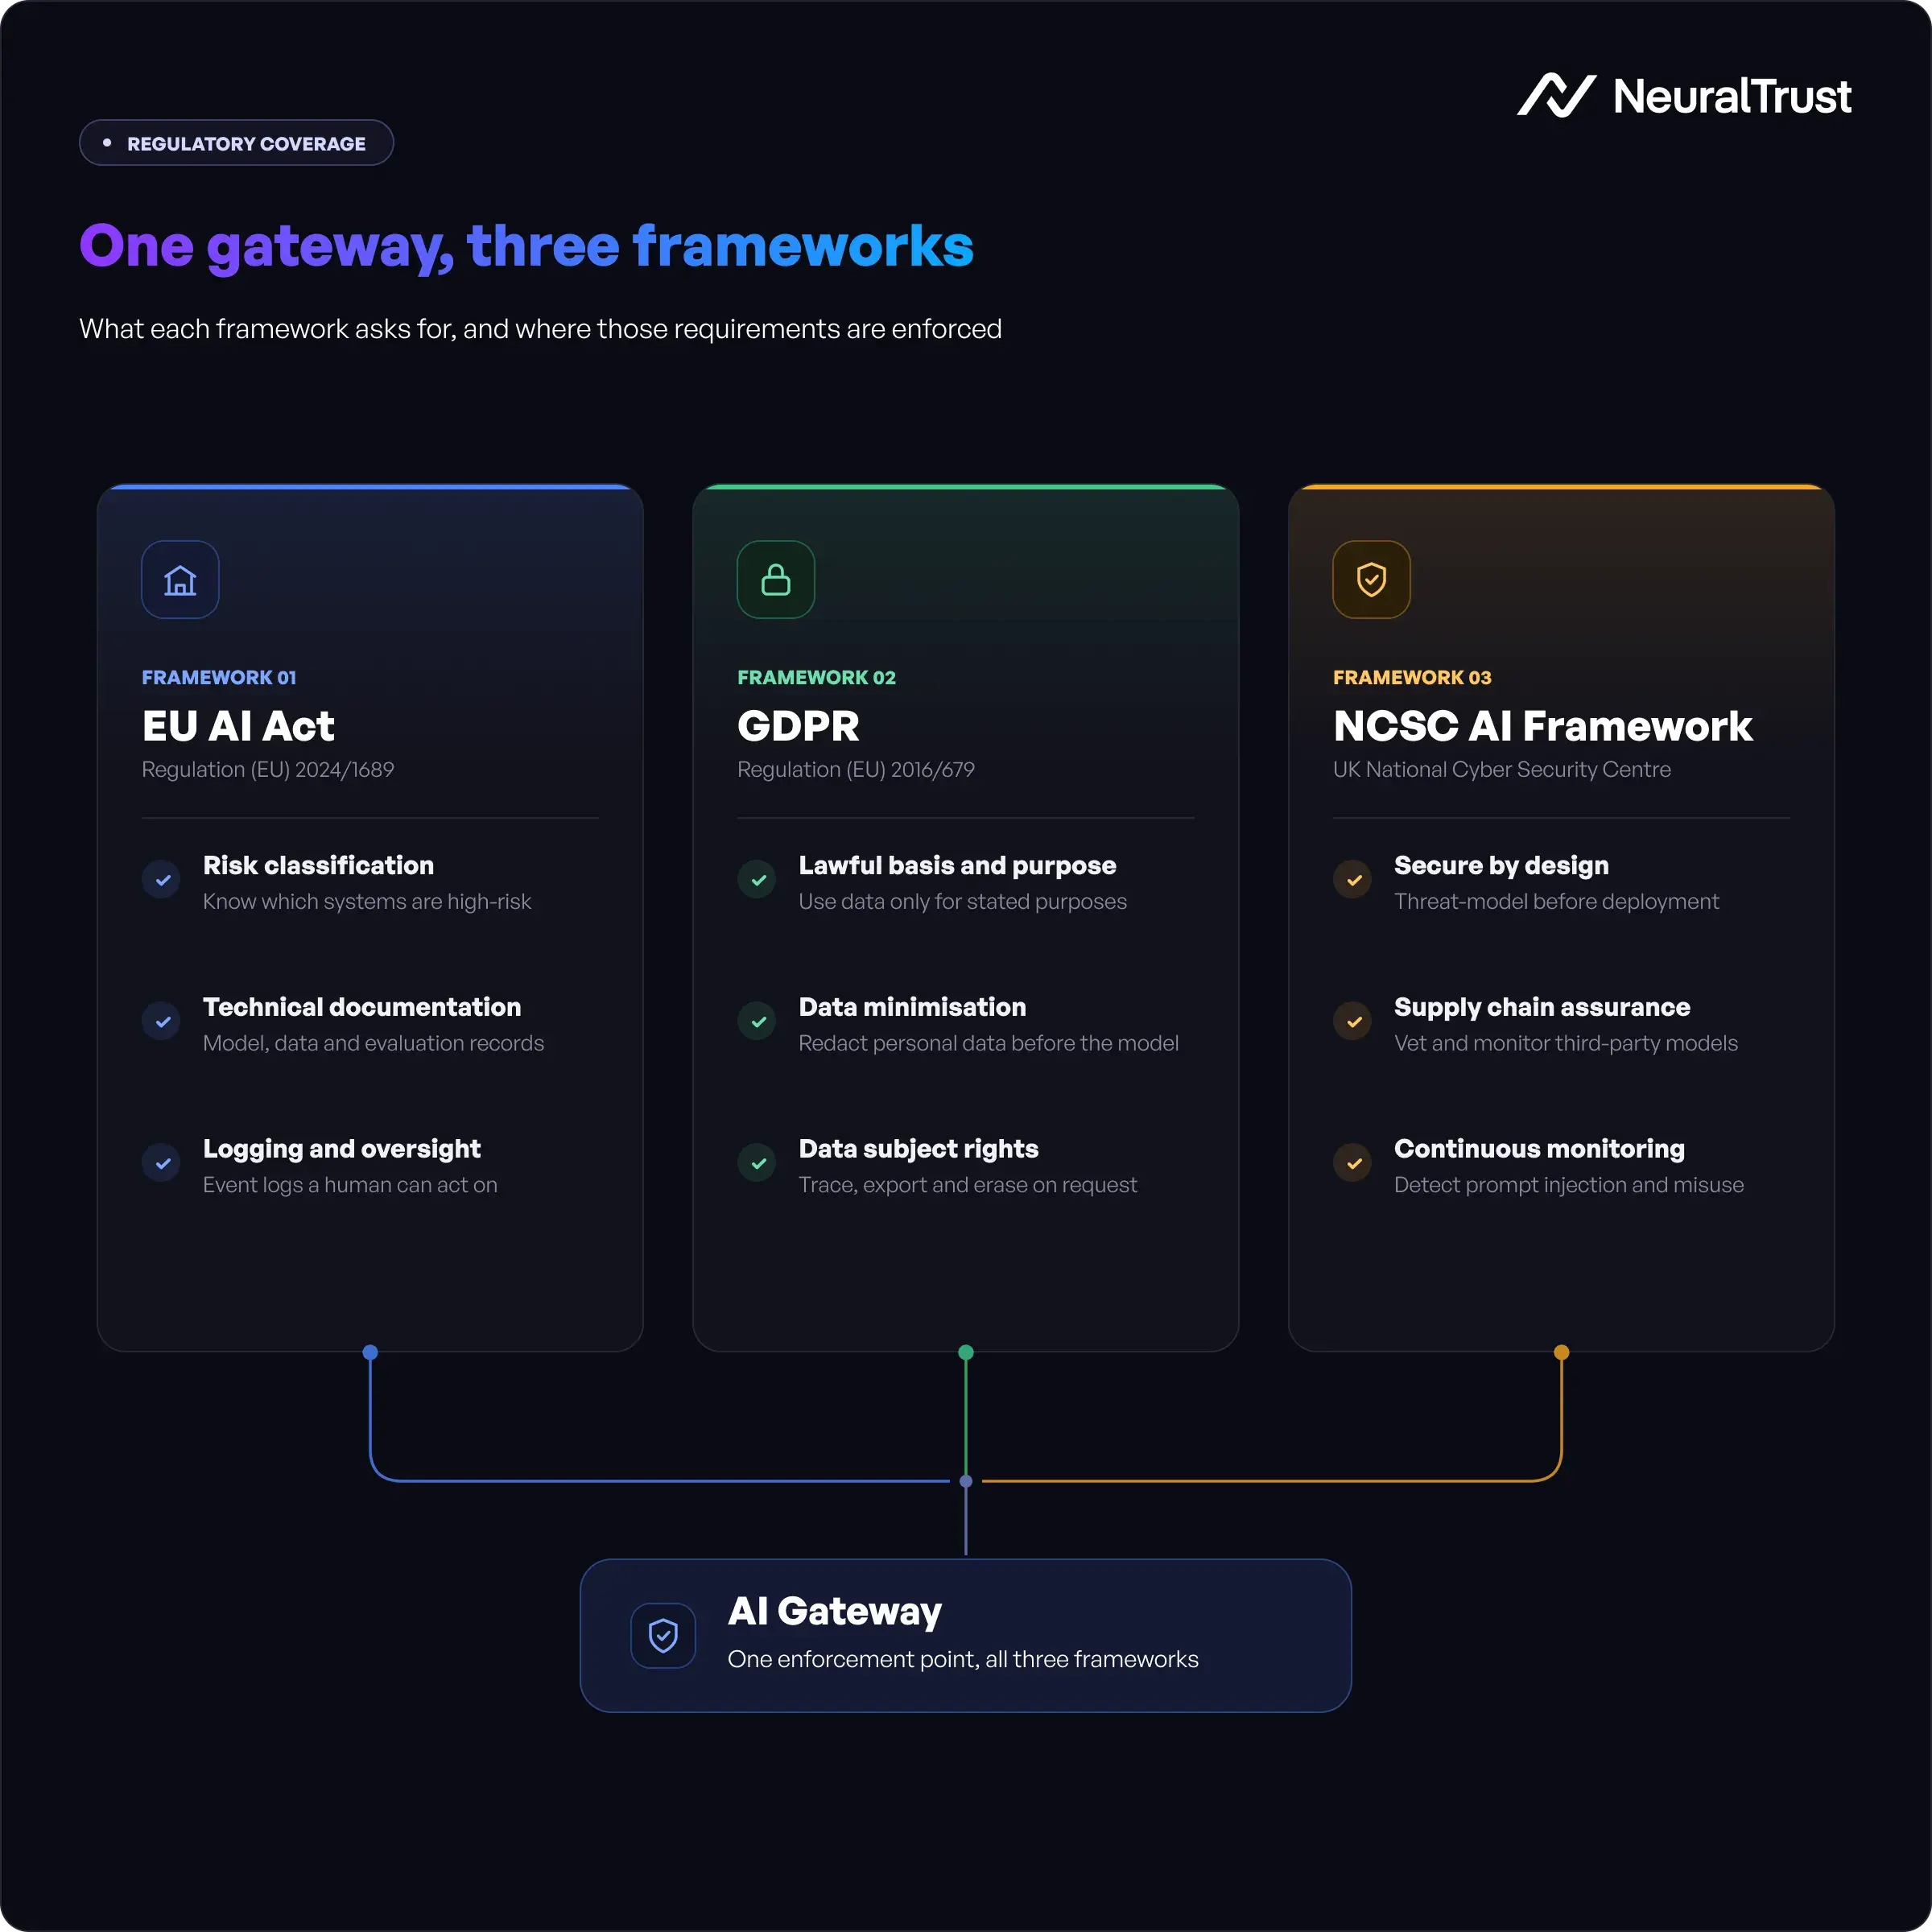
Los tres marcos regulatorios más relevantes para los despliegues europeos de IA empresarial imponen obligaciones de gobernanza que un AI gateway aborda directamente.
| Marco regulatorio | Obligación clave de gobernanza de IA | Cómo lo aborda un AI gateway |
|---|---|---|
| EU AI Act (IA de alto riesgo) | Sistema de gestión de riesgos, documentación técnica, logging, supervisión humana | Aplicación de políticas a nivel de gateway, logs de interacción inmutables, outputs de auditoría revisables por humanos |
| EU AI Act (IA de propósito general) | Requisitos de transparencia, pruebas de robustez adversarial | Aplicación de política de contenido, detección de prompt injection, logging del comportamiento del modelo |
| GDPR | Minimización de datos, limitación de finalidad, controles de transferencia transfronteriza | Detección y redacción de PII antes de las llamadas al modelo, enrutamiento jurisdiccional, gobernanza de datos a nivel de proveedor |
| NCSC AI Framework | Despliegue seguro de IA, monitorización de uso indebido, riesgo en la cadena de suministro | Monitorización en tiempo real, detección de anomalías, seguimiento de la procedencia del modelo |
Obligaciones de la EU AI Act
La EU AI Act clasifica los sistemas de IA por nivel de riesgo e impone obligaciones proporcionales a cada nivel. Los sistemas de IA de alto riesgo (incluidos los utilizados en selección de personal, scoring crediticio, educación, aplicación de la ley e infraestructuras críticas) deben implementar sistemas de gestión de riesgos, mantener documentación técnica, proporcionar logs de auditoría y garantizar mecanismos de supervisión humana.
Un AI gateway empresarial aborda estas obligaciones a nivel de infraestructura. El sistema de gestión de riesgos es el motor de políticas: aplica los controles que exige la normativa. Los logs de auditoría son los logs de interacción del gateway: estructurados, completos y exportables. La supervisión humana se habilita mediante la capa de observability: las infracciones de política afloran en tiempo real para revisión humana antes de que escalen.
Obligaciones del GDPR
Los principios de minimización de datos del GDPR y de limitación de finalidad se aplican directamente a los despliegues de IA. Enviar datos personales a un proveedor externo de LLM para responder a una consulta de un cliente es una actividad de tratamiento de datos que requiere una base jurídica y un acuerdo de tratamiento de datos. Si esos datos personales son más de los necesarios para el fin declarado, el tratamiento puede infringir los requisitos de minimización de datos.
Un gateway aplica la minimización de datos en el punto de tratamiento: las reglas de detección de PII identifican datos personales en los prompts antes de que la solicitud llegue a un proveedor externo, y las políticas de redacción los eliminan o sustituyen. Las reglas de enrutamiento jurisdiccional garantizan que los datos de interesados de la UE se enruten únicamente a proveedores aprobados en la UE, respaldando las restricciones de transferencia del GDPR sin necesidad de implementación a nivel de aplicación.
NCSC AI Framework
Las directrices del Centro Nacional de Ciberseguridad del Reino Unido para la seguridad de la IA incluyen requisitos de despliegue seguro, monitorización del uso indebido y gestión del riesgo en la cadena de suministro. Un AI gateway respalda directamente cada uno de estos aspectos: proporciona la capa de monitorización, la infraestructura de aplicación de políticas y los controles de enrutamiento de modelos que previenen la sustitución no autorizada de proveedores de modelos.
Construcción de un marco empresarial de gobernanza de IA sobre un AI gateway
El despliegue de un AI gateway es la base. El marco de gobernanza es lo que se construye sobre ella. La siguiente secuencia ofrece a los equipos empresariales de seguridad y cumplimiento un camino práctico desde el despliegue hasta la cobertura completa de gobernanza.
-
Desplegar el gateway como proxy central para todo el tráfico de modelos: Enrutad todas las aplicaciones de IA a través de un único endpoint de gateway. Este es el requisito previo para todos los controles de gobernanza posteriores: no podéis aplicar políticas a tráfico que no podéis ver.
-
Inventariar vuestras aplicaciones de IA y definir sus perfiles de gobernanza: Para cada aplicación, documentad: qué modelo utiliza, qué datos procesa, quién tiene acceso y qué restricciones de política se aplican. Este inventario se convierte en la fuente de verdad para la configuración de políticas del gateway.
-
Configurar reglas de política de contenido para cada aplicación: Definid qué puede y qué no puede enviar y recibir cada aplicación. Aplicad políticas más estrictas a las aplicaciones que gestionan datos regulados y políticas predeterminadas a las herramientas internas de menor riesgo.
-
Habilitar la detección de PII y los controles de enrutamiento para aplicaciones sensibles a los datos: Configurad reglas de detección para los tipos de datos que gestionan vuestras aplicaciones (datos de salud, datos financieros, identificadores personales) y definid políticas de enrutamiento que mantengan los datos regulados dentro de los límites de los proveedores aprobados.
-
Establecer presupuestos de tokens y límites de frecuencia por usuario, aplicación y agente: Esto controla simultáneamente el coste y aplica el alcance: una aplicación que supera regularmente su presupuesto de tokens puede estar gestionando prompts fuera de su propósito previsto.
-
Activar los dashboards de LLM observability y conectarlos a vuestro SIEM: La gobernanza requiere visibilidad. Conectad el output de observability del gateway a vuestra infraestructura de monitorización de seguridad existente para que el tráfico de IA aparezca junto a la telemetría de red y endpoint.
-
Ejecutar una auditoría de referencia de los primeros 30 días de logs del gateway: Utilizad los logs de interacción estructurados para identificar brechas de gobernanza: aplicaciones que enrutan fuera de la política, usuarios que generan volúmenes de consultas anómalos o reglas de política de contenido que se activan con frecuencias inesperadas.
-
Programar revisiones trimestrales de gobernanza utilizando los informes de cumplimiento generados por el gateway: Tratad las exportaciones de auditoría del gateway como el paquete de evidencia principal para las revisiones regulatorias, el reporting al consejo de administración y los ciclos internos de cumplimiento.
Para una visión técnica más detallada de cómo la arquitectura del gateway respalda cada uno de estos pasos, consultad AI Gateway Architecture: How It Works Under the Hood y AI Gateway Security: Protecting LLM Traffic.
TrustGate: gobernanza empresarial de IA en la capa de infraestructura
TrustGate es el AI gateway de NeuralTrust. Implementa el stack completo de gobernanza empresarial descrito en este artículo desde un único despliegue de infraestructura, aplicándose de forma consistente a todas las aplicaciones de IA y todos los modelos de vuestro stack.
La aplicación de políticas se configura de forma declarativa mediante un motor de políticas que se aplica a cada prompt y completion. Las reglas de política de contenido, la detección de PII, los filtros de prompt injection y las restricciones de alcance se definen una vez y se aplican a todo el tráfico. Sin cambios en el SDK a nivel de aplicación ni instrumentación por funcionalidad.
La LLM observability está integrada en el data plane. Cada solicitud genera una entrada de log estructurada que contiene los metadatos completos de la interacción: marca de tiempo, identidad del origen, decisión de enrutamiento, recuentos de tokens, resultado de política, latencia y coste. Estos logs alimentan el dashboard de observability y pueden exportarse a plataformas SIEM y herramientas de reporting de cumplimiento.
El control de acceso se gestiona mediante políticas de API key, reglas de enrutamiento basadas en roles y cuotas de tokens por aplicación. Los presupuestos de tokens establecen límites estrictos en el consumo por usuario, aplicación y agente. Los límites de frecuencia protegen simultáneamente contra el gasto descontrolado y la infracción de alcance. Para más información sobre la gobernanza de costes a través del gateway, consultad How an AI Gateway Reduces LLM Costs.
El enrutamiento jurisdiccional mantiene los datos regulados dentro de los límites geográficos aprobados. Las reglas de enrutamiento evalúan los metadatos de la solicitud y las etiquetas de clasificación de datos para determinar qué proveedor recibe cada solicitud, aplicando la política de residencia de datos sin implementación a nivel de desarrollador en cada aplicación.
Las exportaciones de auditoría producen paquetes de cumplimiento estructurados a partir del log de interacciones. Las exportaciones incluyen resúmenes de infracciones de política, registros de bloqueo de contenido, logs de acceso e informes de atribución de costes, cubriendo los requisitos de evidencia de la documentación técnica de la EU AI Act, los registros de tratamiento del GDPR y los requisitos de auditoría de seguridad del NCSC.
TrustGate se ejecuta en vuestra propia infraestructura (Kubernetes, VPC u on-premises) para que el tráfico de modelos nunca salga de vuestro entorno. El control plane gestiona la política de forma centralizada sin tocar los datos de las aplicaciones.
El cluster del AI gateway cubre en profundidad temas relacionados con gobernanza y arquitectura:
- What Is an AI Gateway?
- AI Gateway vs MCP Gateway
- AI Gateway Security
- AI Gateway Architecture
- LLM Observability with an AI Gateway
- How an AI Gateway Reduces LLM Costs
Prueba TrustGate gratis hoy
La gobernanza empresarial de IA empieza con la visibilidad. Despliega TrustGate en tu entorno y obtén una visión completa de cada interacción con el modelo en todo tu entorno de IA (con aplicación de políticas, LLM observability y control de acceso activos) en minutos. Sin proceso de ventas. Sin tarjeta de crédito.
Preguntas frecuentes sobre la gobernanza empresarial con un AI gateway
1. ¿Qué es un AI gateway en el contexto de la gobernanza empresarial de IA?
Un AI gateway es una capa de infraestructura que se sitúa entre las aplicaciones empresariales y los proveedores de LLM, interceptando cada interacción con el modelo y aplicando controles de política en tiempo real.
En el contexto de la gobernanza de IA, es la capa de aplicación que traduce las políticas de gobernanza en controles técnicos. Bloquea las solicitudes que infringen la política, genera audit trails, gestiona los permisos de acceso y produce datos de reporting de cumplimiento. Sin un gateway, la gobernanza empresarial de IA existe solo como documentación: las políticas están definidas pero no se aplican en el punto de interacción con el modelo.
2. ¿Cómo ayuda un AI gateway al cumplimiento de la EU AI Act?
La EU AI Act exige que las organizaciones que despliegan sistemas de IA de alto riesgo implementen sistemas de gestión de riesgos, mantengan documentación técnica, registren las operaciones del sistema de IA y habiliten la supervisión humana. Un AI gateway aborda cada una de estas obligaciones a nivel de infraestructura. El motor de políticas es el control técnico de gestión de riesgos. Los logs de interacción son la documentación técnica. El dashboard de observability habilita la supervisión humana al exponer las infracciones de política y los comportamientos anómalos en tiempo real.
Para los sistemas de IA de propósito general, la defensa contra prompt injection del gateway y la aplicación de la política de contenido respaldan las obligaciones de robustez adversarial que la normativa impone tanto a proveedores como a desplegadores de modelos.
3. ¿Qué es la LLM observability y por qué es importante para la gobernanza de IA?
La LLM observability es la práctica de monitorizar y analizar el comportamiento de las aplicaciones de IA a nivel de interacción, capturando qué se envió a un modelo, qué devolvió, cómo se comportó y si cumplió con la política.
Para la gobernanza empresarial de IA, la LLM observability es la infraestructura de auditoría. Genera los registros de interacción estructurados que reguladores, auditores y equipos de cumplimiento necesitan para verificar que los controles de gobernanza están funcionando. Un AI gateway proporciona LLM observability de forma centralizada en todo el entorno de IA, independientemente de cómo estén construidas las aplicaciones individuales.
4. ¿Puede un AI gateway aplicar la minimización de datos del GDPR para aplicaciones LLM?
Sí, mediante la detección y redacción de PII en la capa de prompt. Un AI gateway configurado inspecciona cada solicitud saliente en busca de datos personales (nombres, direcciones de correo electrónico, identificadores nacionales, datos financieros) y aplica reglas de redacción o sustitución antes de que la solicitud llegue a un proveedor de modelos externo.
Esto aplica el principio de minimización de datos del GDPR en el punto de tratamiento, sin necesidad de que los desarrolladores implementen lógica de gestión de datos en cada aplicación individualmente. Las reglas de enrutamiento jurisdiccional complementan esto garantizando que las solicitudes que involucran datos personales de la UE se enruten únicamente a proveedores aprobados en la UE, respaldando las restricciones de transferencia del GDPR.
5. ¿En qué se diferencia el control de acceso a nivel de gateway de la gestión estándar de API keys?
La gestión estándar de API keys asigna una única credencial a una aplicación o equipo, otorgando a todos los usuarios de esa aplicación el mismo acceso al modelo independientemente del rol o las obligaciones de gestión de datos. El control de acceso a nivel de gateway es consciente de la identidad: aplica cuotas de tokens por usuario, políticas de enrutamiento basadas en roles, restricciones de modelos por aplicación y límites de llamadas a herramientas por agente.
Esta granularidad es lo que requiere la gobernanza empresarial de IA: una API key compartida no es un control de gobernanza, es un único punto de fallo. El gateway la reemplaza por una política de acceso estructurada que puede auditarse, reportarse y ajustarse sin cambios en las aplicaciones.
6. ¿Cuál es la diferencia entre un AI gateway y un API gateway tradicional para la gobernanza de IA?
Un API gateway tradicional gestiona tráfico HTTP: enrutamiento, autenticación, limitación de frecuencia y balanceo de carga entre servicios web. Opera a nivel de solicitud y no tiene comprensión del contenido semántico de los payloads que gestiona.
Un AI gateway opera a nivel de contenido: comprende la estructura de los prompts y completions de LLM, puede inspeccionar su significado, aplicar reglas de política en lenguaje natural, detectar inputs adversariales y aplicar controles de gobernanza que dependen de qué se está diciendo, no solo de cuánto tráfico fluye.
Para la gobernanza de IA, esta comprensión a nivel de contenido es lo que distingue un AI gateway de un proxy API de propósito general. Consulta AI Gateway Architecture: How It Works Under the Hood para una comparación técnica.
Sobre el autor
Roger Howroyd es Head of Global SEO and AI en NeuralTrust, donde lidera la estrategia de búsqueda de la empresa en SEO, AEO, GEO y LLM optimization. Está especializado en búsqueda potenciada por IA, estrategia de contenido y SEM. Conectad en LinkedIn.
NeuralTrust es una plataforma de seguridad para agentes de IA reconocida en el Gartner Emerging Market Quadrant for AI Application Security 2026 (Pioneer), el Gartner Hype Cycle for Application Security 2026, el Gartner Hype Cycle for AI Governance Technologies 2026 y el KuppingerCole Leadership Compass for Generative AI Defense. Certificada ISO 27001. Con sede en Barcelona.
Fuentes
- OWASP Top 10 for Large Language Model Applications: OWASP
- Gartner Hype Cycle for AI Governance Technologies, 2026: Gartner (Strategic Planning Assumption: en 2028, la pérdida de control sobre los agentes de IA será la principal preocupación del 40% de las organizaciones Fortune 1000)
- EU Artificial Intelligence Act: Parlamento y Consejo Europeo
- NCSC Guidance on AI: Centro Nacional de Ciberseguridad del Reino Unido
- NIST AI Risk Management Framework: Instituto Nacional de Estándares y Tecnología