Última actualización: Septiembre 2026
Con decenas de opciones disponibles en el mercado, ¿cómo identificas el mejor AI gateway para tu empresa?
El mejor AI gateway empresarial en 2026 es el que hace cumplir los requisitos de seguridad y normativa en todos los modelos de IA de tu infraestructura, independientemente del proveedor, con la observabilidad necesaria para desplegar IA generativa de forma responsable en producción.
Esta guía ofrece un marco estructurado para tomar esa decisión, cubriendo los siete criterios que separan los AI gateways listos para la empresa de las soluciones puntuales que no escalan.
TL;DR - Conclusiones Clave
- Un AI gateway (también llamado LLM gateway) es la capa de infraestructura que se sitúa entre tus aplicaciones y tus proveedores de LLM: aplica políticas, enruta el tráfico, registra interacciones y protege contra la inyección de prompt y la filtración de datos.
- En 2026, los mejores AI gateways empresariales también gestionan el tráfico del MCP Gateway y la gestión de sesiones del Agent Gateway, las capacidades necesarias para los despliegues de IA agéntica.
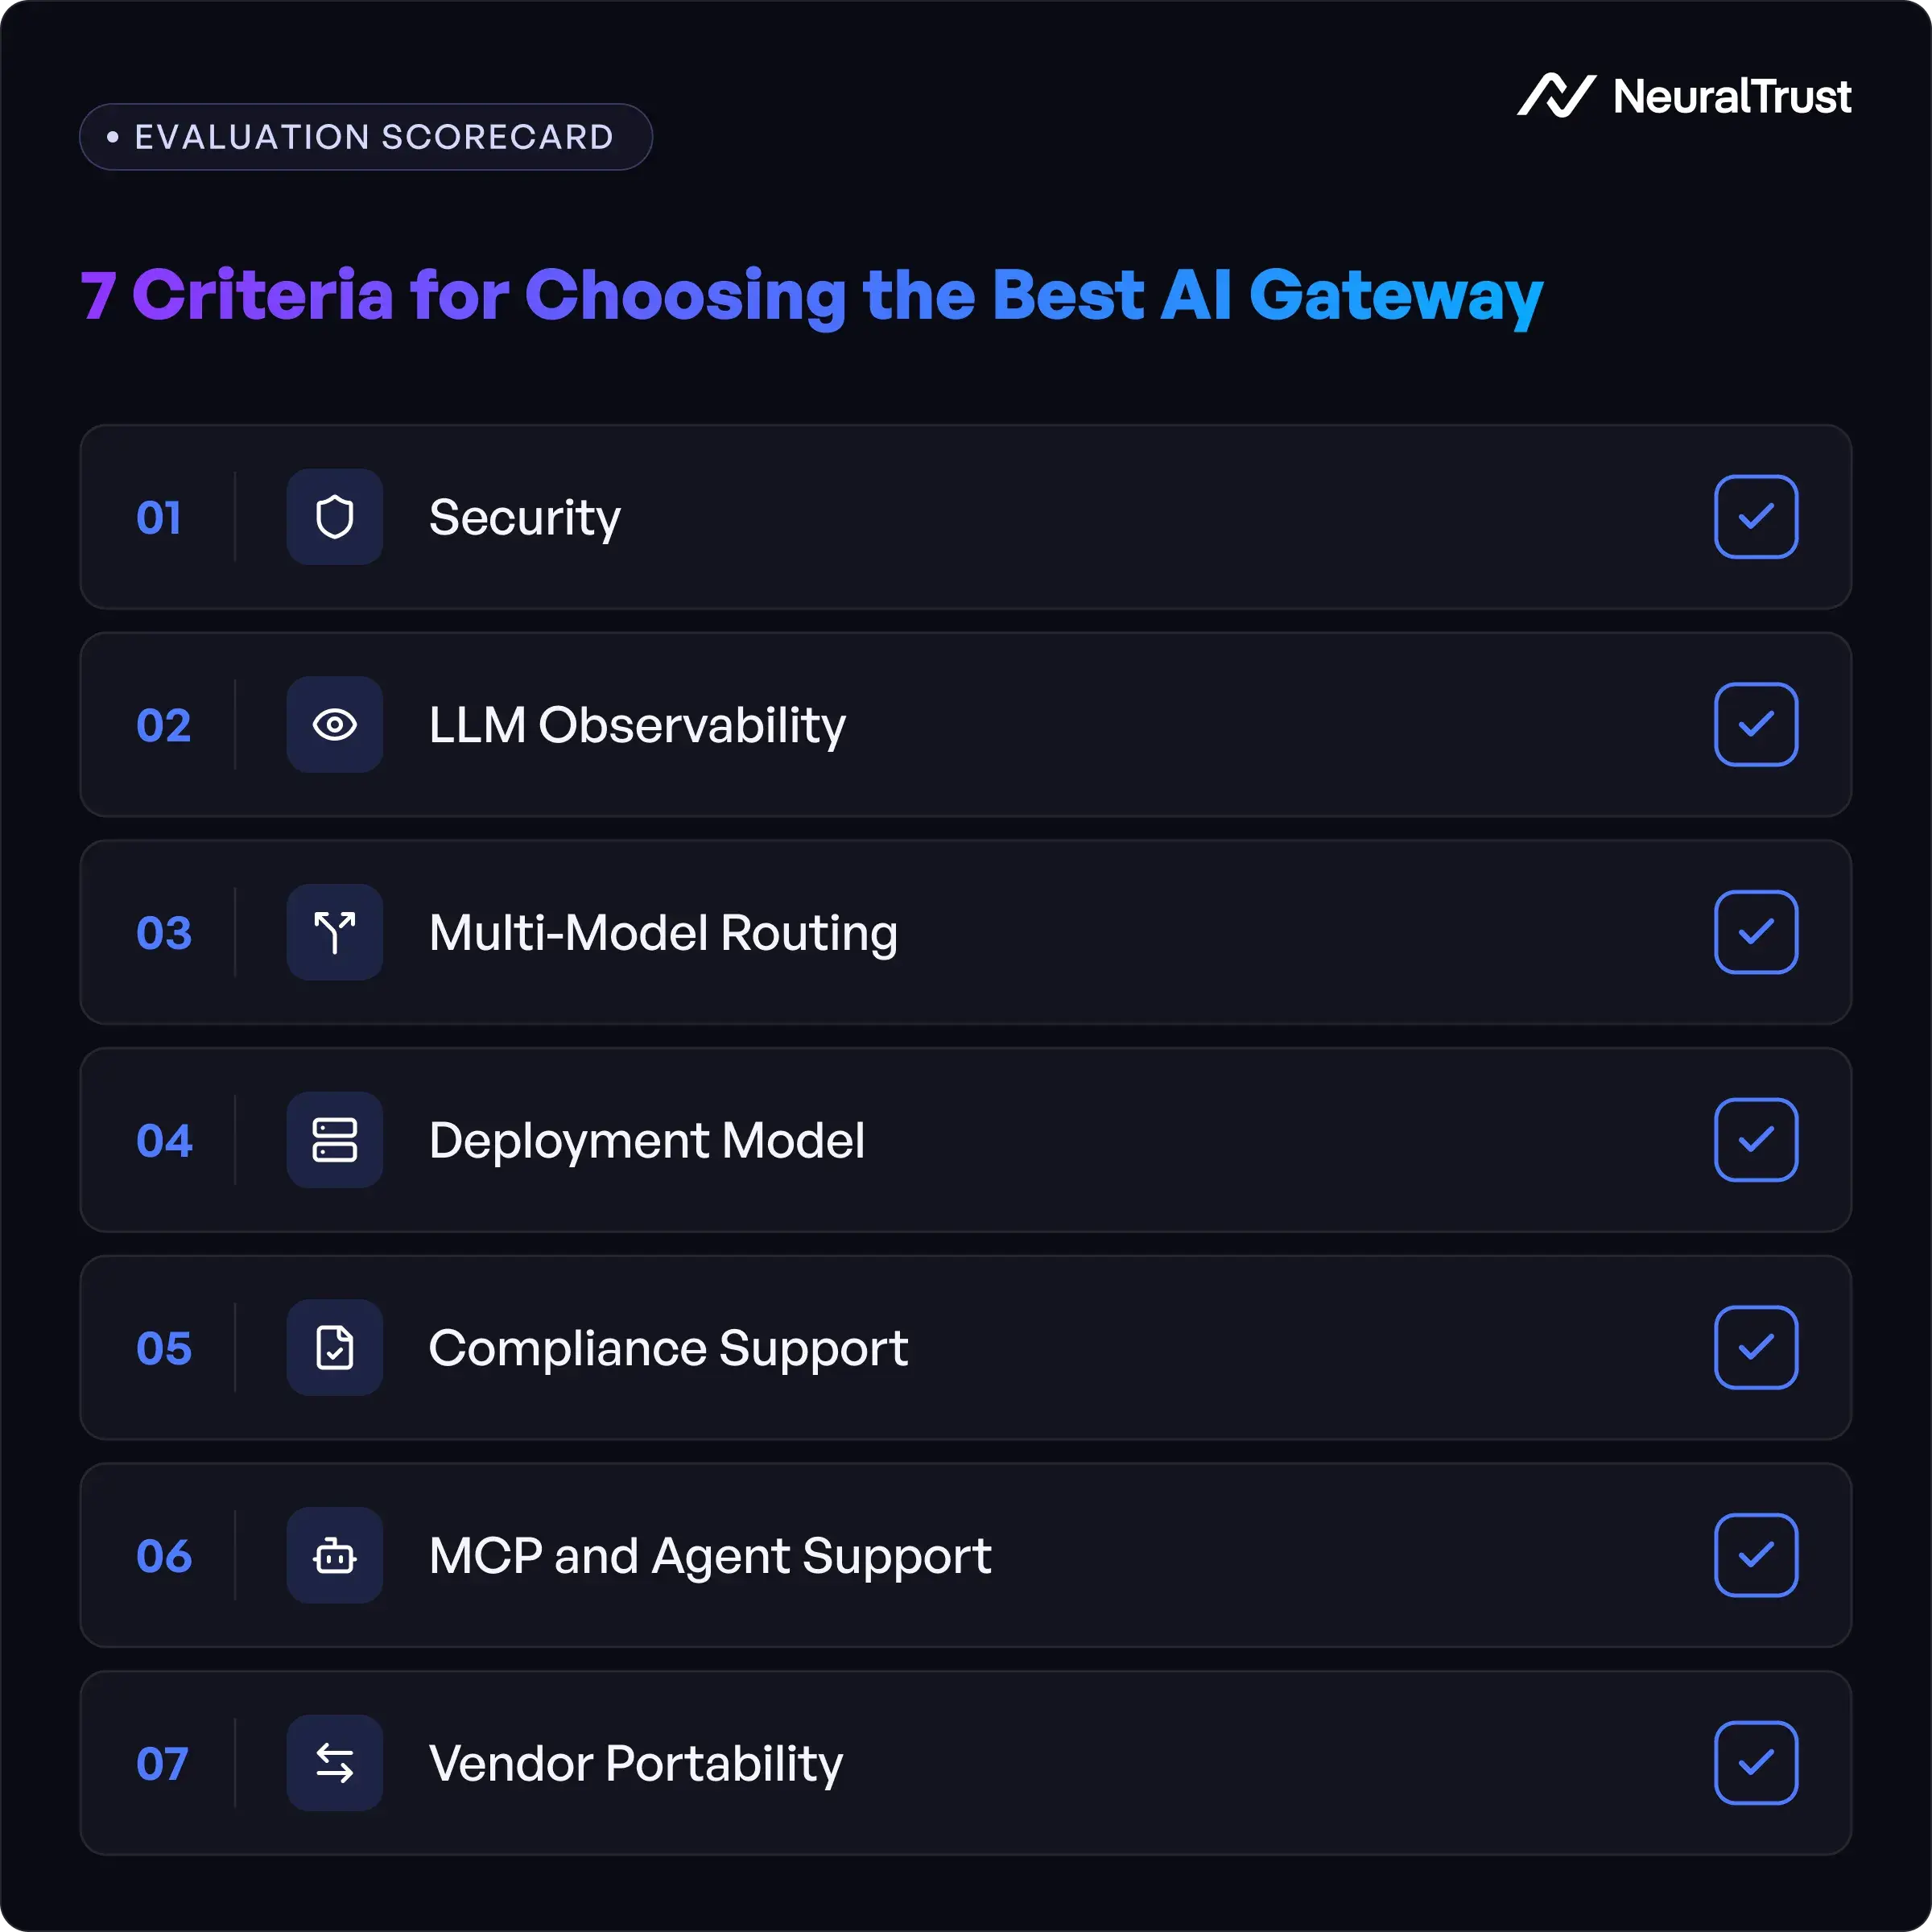
- El mejor AI gateway para empresas se evalúa en siete criterios: seguridad, observabilidad de LLM, enrutamiento multimodelo, modelo de despliegue, soporte de cumplimiento normativo, soporte de MCP y agentes, y portabilidad del proveedor.
- Las empresas en sectores regulados deben tratar los controles a nivel de gateway (inspección de prompts, logging estructurado, cumplimiento de residencia de datos) como requisitos de cumplimiento, no como características opcionales.
- NeuralTrust TrustGate es un Enterprise AI gateway de código abierto que cumple los siete criterios, disponible en despliegue cloud, autoalojado e híbrido.
Introducción
Con decenas de opciones disponibles en el mercado, ¿cómo identificas el mejor AI gateway para tu empresa? El mejor AI gateway empresarial en 2026 no es el que tiene la lista de funcionalidades más larga, es el que hace cumplir los requisitos de seguridad y normativa en todos los modelos de IA generativa de tu infraestructura, con la observabilidad y trazabilidad que tu organización necesita para desplegar IA de forma responsable a escala.
El mercado de AI gateways ha madurado rápidamente. Lo que comenzó como una fina capa proxy entre las aplicaciones empresariales y la API de OpenAI ha evolucionado hasta convertirse en una categoría de infraestructura completa: enrutamiento multimodelo, defensa contra inyección de prompt, observabilidad estructurada de LLM, controles de cumplimiento del Reglamento de IA de la UE y, cada vez más, la orquestación y supervisión de agentes de IA autónomos.
Las implicaciones han crecido en consecuencia. Las empresas que integran Claude, GPT, Gemini, Mistral y modelos de código abierto en flujos de trabajo de producción gestionan datos regulados, procesos de negocio críticos y cargas de trabajo agénticas que conllevan un riesgo operativo y legal real.
Elegir el AI gateway equivocado significa o bien infraconstruir (usar una herramienta que no puede cumplir los requisitos de seguridad y cumplimiento) o comprometerse en exceso con una plataforma propietaria que te ata a un único proveedor y una única arquitectura. Esta guía te da el marco para hacerlo bien.
Para una visión general de qué es un AI gateway y cómo encaja en tu infraestructura de IA, consulta: ¿Qué es un AI Gateway?
AI Gateway, LLM Gateway, MCP Gateway, Agent Gateway: ¿Cuál Es la Diferencia?
Antes de elegir un enterprise AI gateway, conviene entender cómo ha evolucionado la terminología, porque el posicionamiento de los proveedores no siempre ha seguido el ritmo de cómo funcionan realmente estos sistemas en producción.
Un AI gateway (o LLM gateway) es la capa de infraestructura que se sitúa entre las aplicaciones empresariales y los proveedores de LLM. Gestiona el enrutamiento, la autenticación, el control de velocidad, el logging, la inspección de prompts y la aplicación de políticas. Los términos AI gateway y LLM gateway son en gran medida intercambiables, siendo "AI gateway" el término preferido actualmente a medida que estos sistemas se amplían más allá del tráfico de modelos de lenguaje para cubrir cargas de trabajo multimodales y agénticas.
Un MCP Gateway extiende esto al Model Context Protocol, el estándar emergente para conectar agentes de IA con herramientas, bases de datos y APIs. A medida que las organizaciones despliegan sistemas de IA agéntica, el gateway también debe inspeccionar y controlar el tráfico MCP: a qué herramientas puede acceder un agente, qué datos puede recuperar y qué acciones puede ejecutar en nombre del usuario.
Un Agent Gateway es el concepto más amplio: un gateway que gestiona el ciclo de vida completo de una sesión de agente de IA, incluyendo razonamiento multietapa, llamadas a herramientas, acceso a APIs externas y flujos de trabajo autónomos de larga duración que pueden ejecutarse durante horas sin interacción humana.
En la práctica, los mejores enterprise AI gateways en 2026 abordan los tres: gestionando el tráfico de la API de LLM, las conexiones MCP y la gestión de sesiones de agentes dentro de un plano de control unificado. Para una comparación detallada, consulta AI Gateway vs MCP Gateway.
| Tipo de gateway | Función principal | Cuándo lo necesitas |
|---|---|---|
| AI gateway / LLM gateway | Enrutar y proteger el tráfico de la API de LLM | Todos los despliegues de IA empresarial |
| MCP Gateway | Inspeccionar y controlar conexiones de herramientas MCP | Agentes de IA con acceso a herramientas |
| Agent Gateway | Gestionar sesiones completas de agentes autónomos | Flujos de trabajo agénticos de larga duración |
| Enterprise AI gateway | Todo lo anterior, con cumplimiento normativo y observabilidad | Sectores regulados e infraestructuras multimodelo |
7 Criterios para Elegir el Mejor AI Gateway
1. Seguridad y Defensa Contra la Inyección de Prompt
Según OWASP, la inyección de prompt es la vulnerabilidad número uno en aplicaciones basadas en LLM. Es la clase de ataque en la que contenido adversarial incrustado en mensajes de usuario, documentos recuperados o respuestas de API anula el comportamiento previsto del sistema, eludiendo reglas de seguridad, extrayendo datos sensibles o redirigiendo acciones de agentes.
Un enterprise AI gateway debe inspeccionar tanto la entrada como la salida de cada interacción con el modelo, de forma independiente a las salvaguardas propias del modelo. Capacidades clave a evaluar:
- Inspección de prompts a nivel de gateway antes de que la solicitud llegue al modelo, con conjuntos de reglas configurables mapeados a los vectores de ataque del OWASP LLM Top 10
- Filtrado de salida para datos sensibles, información de identificación personal (PII) y violaciones de políticas antes de que las respuestas lleguen a los usuarios finales o sistemas posteriores
- Protección contra inyección de prompt indirecta para cargas de trabajo agénticas, donde el contenido adversarial incrustado en documentos recuperados o respuestas de herramientas puede redirigir el comportamiento del agente a lo largo de múltiples llamadas
- Detección de amenazas a nivel de sesión para agentes autónomos, donde una única interacción comprometida puede escalar durante una sesión de varias horas antes de que el daño sea visible
Lo que bueno parece: Inspección nativa de prompts y filtrado de salida a nivel de gateway, conjuntos de reglas configurables del OWASP LLM Top 10 y detección de anomalías a nivel de sesión para flujos de trabajo agénticos.
Señal de alarma: Un gateway que depende únicamente de las salvaguardas del modelo, sin una capa independiente de inspección de entrada/salida.
Para un análisis completo de la arquitectura de seguridad del AI gateway, consulta AI Gateway Security.
2. Observabilidad de LLM y Registro de Auditoría
No puedes gestionar lo que no puedes ver. En sectores regulados, la observabilidad estructurada de LLM no es una característica opcional, es un requisito de cumplimiento. La guía del NCSC de agosto de 2026 sobre IA agéntica identifica explícitamente el registro de cadena de pensamiento y el registro de eventos de sandbox como requisitos fundamentales de las operaciones de seguridad para sistemas de IA autónomos.
El Informe de Coste de una Brecha de Datos de IBM 2024 reveló que las organizaciones con observabilidad de seguridad madura identificaron y contuvieron las brechas 108 días más rápido de media que las que no la tenían, una brecha que se aplica directamente a los sistemas de IA en producción. Un enterprise AI gateway debe registrar cada interacción con el modelo con la estructura necesaria tanto para la supervisión en tiempo real como para la auditoría regulatoria:
- Logs estructurados por interacción: identidad del usuario, marca de tiempo, modelo utilizado, contenido del prompt clasificado por sensibilidad de datos, contenido de la respuesta, uso de tokens, latencia y violaciones de políticas activadas
- IDs de traza que correlacionan una única solicitud de usuario a través de múltiples llamadas al modelo, esencial para auditar flujos de trabajo agénticos multietapa
- Integración con SIEM para que los logs de interacción de IA se integren en la infraestructura de monitorización de seguridad existente, sin necesidad de parsers personalizados
- Almacenamiento de logs a prueba de manipulaciones para garantizar que los rastros de auditoría no puedan modificarse ni eliminarse a posteriori
Lo que bueno parece: Logging completo por interacción con retención configurable, correlación de trazas entre llamadas multimodelo y exportación en formatos compatibles con los principales SIEM del mercado.
Señal de alarma: Logs básicos de petición/respuesta HTTP sin datos estructurados, sin IDs de traza y sin ruta de integración con tu stack de seguridad existente.
Para una guía detallada sobre los requisitos de observabilidad de LLM y su implementación, consulta AI Gateway y Observabilidad de LLM.
3. Enrutamiento Multimodelo y Optimización de Costes
Los despliegues de IA empresarial raramente son de un único modelo. La mayoría de las organizaciones utilizan Claude, GPT, Gemini y modelos de código abierto simultáneamente, enrutando distintas tareas a distintos modelos según los requisitos de capacidad, coste, latencia y clasificación de datos. Un enterprise AI gateway debe enrutar este tráfico de forma inteligente.
Capacidades de enrutamiento clave a evaluar:
- Enrutamiento agnóstico al modelo: El gateway debe soportar todos los principales proveedores comerciales y modelos de código abierto con igual fidelidad, sin tratamiento preferencial para ningún proveedor concreto
- Enrutamiento consciente del coste: Enrutar solicitudes al modelo más rentable capaz de completar la tarea, aplicando caché semántica para eliminar llamadas redundantes entre solicitudes similares
- Enrutamiento consciente de la latencia: Enrutar solicitudes sensibles al tiempo al modelo disponible más rápido, con lógica de fallback automática cuando los modelos principales están degradados o saturados
- Caché semántica: Cachear las respuestas a solicitudes semánticamente similares para reducir significativamente el gasto en tokens en cargas de trabajo de alto volumen
Lo que bueno parece: Reglas de enrutamiento configurables por modelo, tipo de tarea, límite de coste, umbral de latencia y clasificación de datos con caché semántica integrada y lógica de fallback entre proveedores.
Señal de alarma: Un gateway vinculado a un único proveedor de LLM, o en el que la lógica de enrutamiento debe implementarse y mantenerse en el código de la aplicación.
Para una guía práctica de reducción del gasto en LLM mediante optimización a nivel de gateway, consulta AI Gateway y Optimización de Costes de LLM.
4. Modelo de Despliegue: Cloud, Autoalojado e Híbrido
El modelo de despliegue es un criterio crítico y sistemáticamente infravalorado. Determina directamente tu postura de soberanía de datos, tus obligaciones de cumplimiento y tu capacidad para satisfacer los requisitos de residencia de datos del RGPD del Reino Unido, el Reglamento de IA de la UE y los marcos sectoriales.
Los tres modelos de despliegue disponibles en los proveedores de enterprise AI gateway son:
Cloud gestionado (SaaS): El gateway está alojado y gestionado por el proveedor. El más fácil de desplegar y operar, pero todo el tráfico de IA pasa por la infraestructura del proveedor. Para organizaciones que gestionan datos regulados (historiales de pacientes, datos financieros, PII de clientes) esto crea un riesgo de residencia de datos y jurisdicción legal que puede ser incompatible con sus obligaciones de cumplimiento.
Autoalojado: El gateway se ejecuta dentro de tu propia infraestructura, ya sea en local o en una nube privada. Todo el tráfico de IA permanece dentro de tu entorno. Este es el modelo de despliegue requerido para la mayoría de los sectores regulados bajo el RGPD del Reino Unido, el Reglamento de IA de la UE y los marcos sectoriales de servicios financieros y sanidad.
Híbrido: Un plano de control gestionado por el proveedor combinado con un plano de datos que se ejecuta dentro de tu infraestructura. La inspección del tráfico y la aplicación de políticas ocurren dentro de tu entorno; la gestión operativa y el análisis se gestionan de forma centralizada. Este modelo es cada vez más preferido por empresas que quieren simplicidad operativa sin comprometer la soberanía de datos.
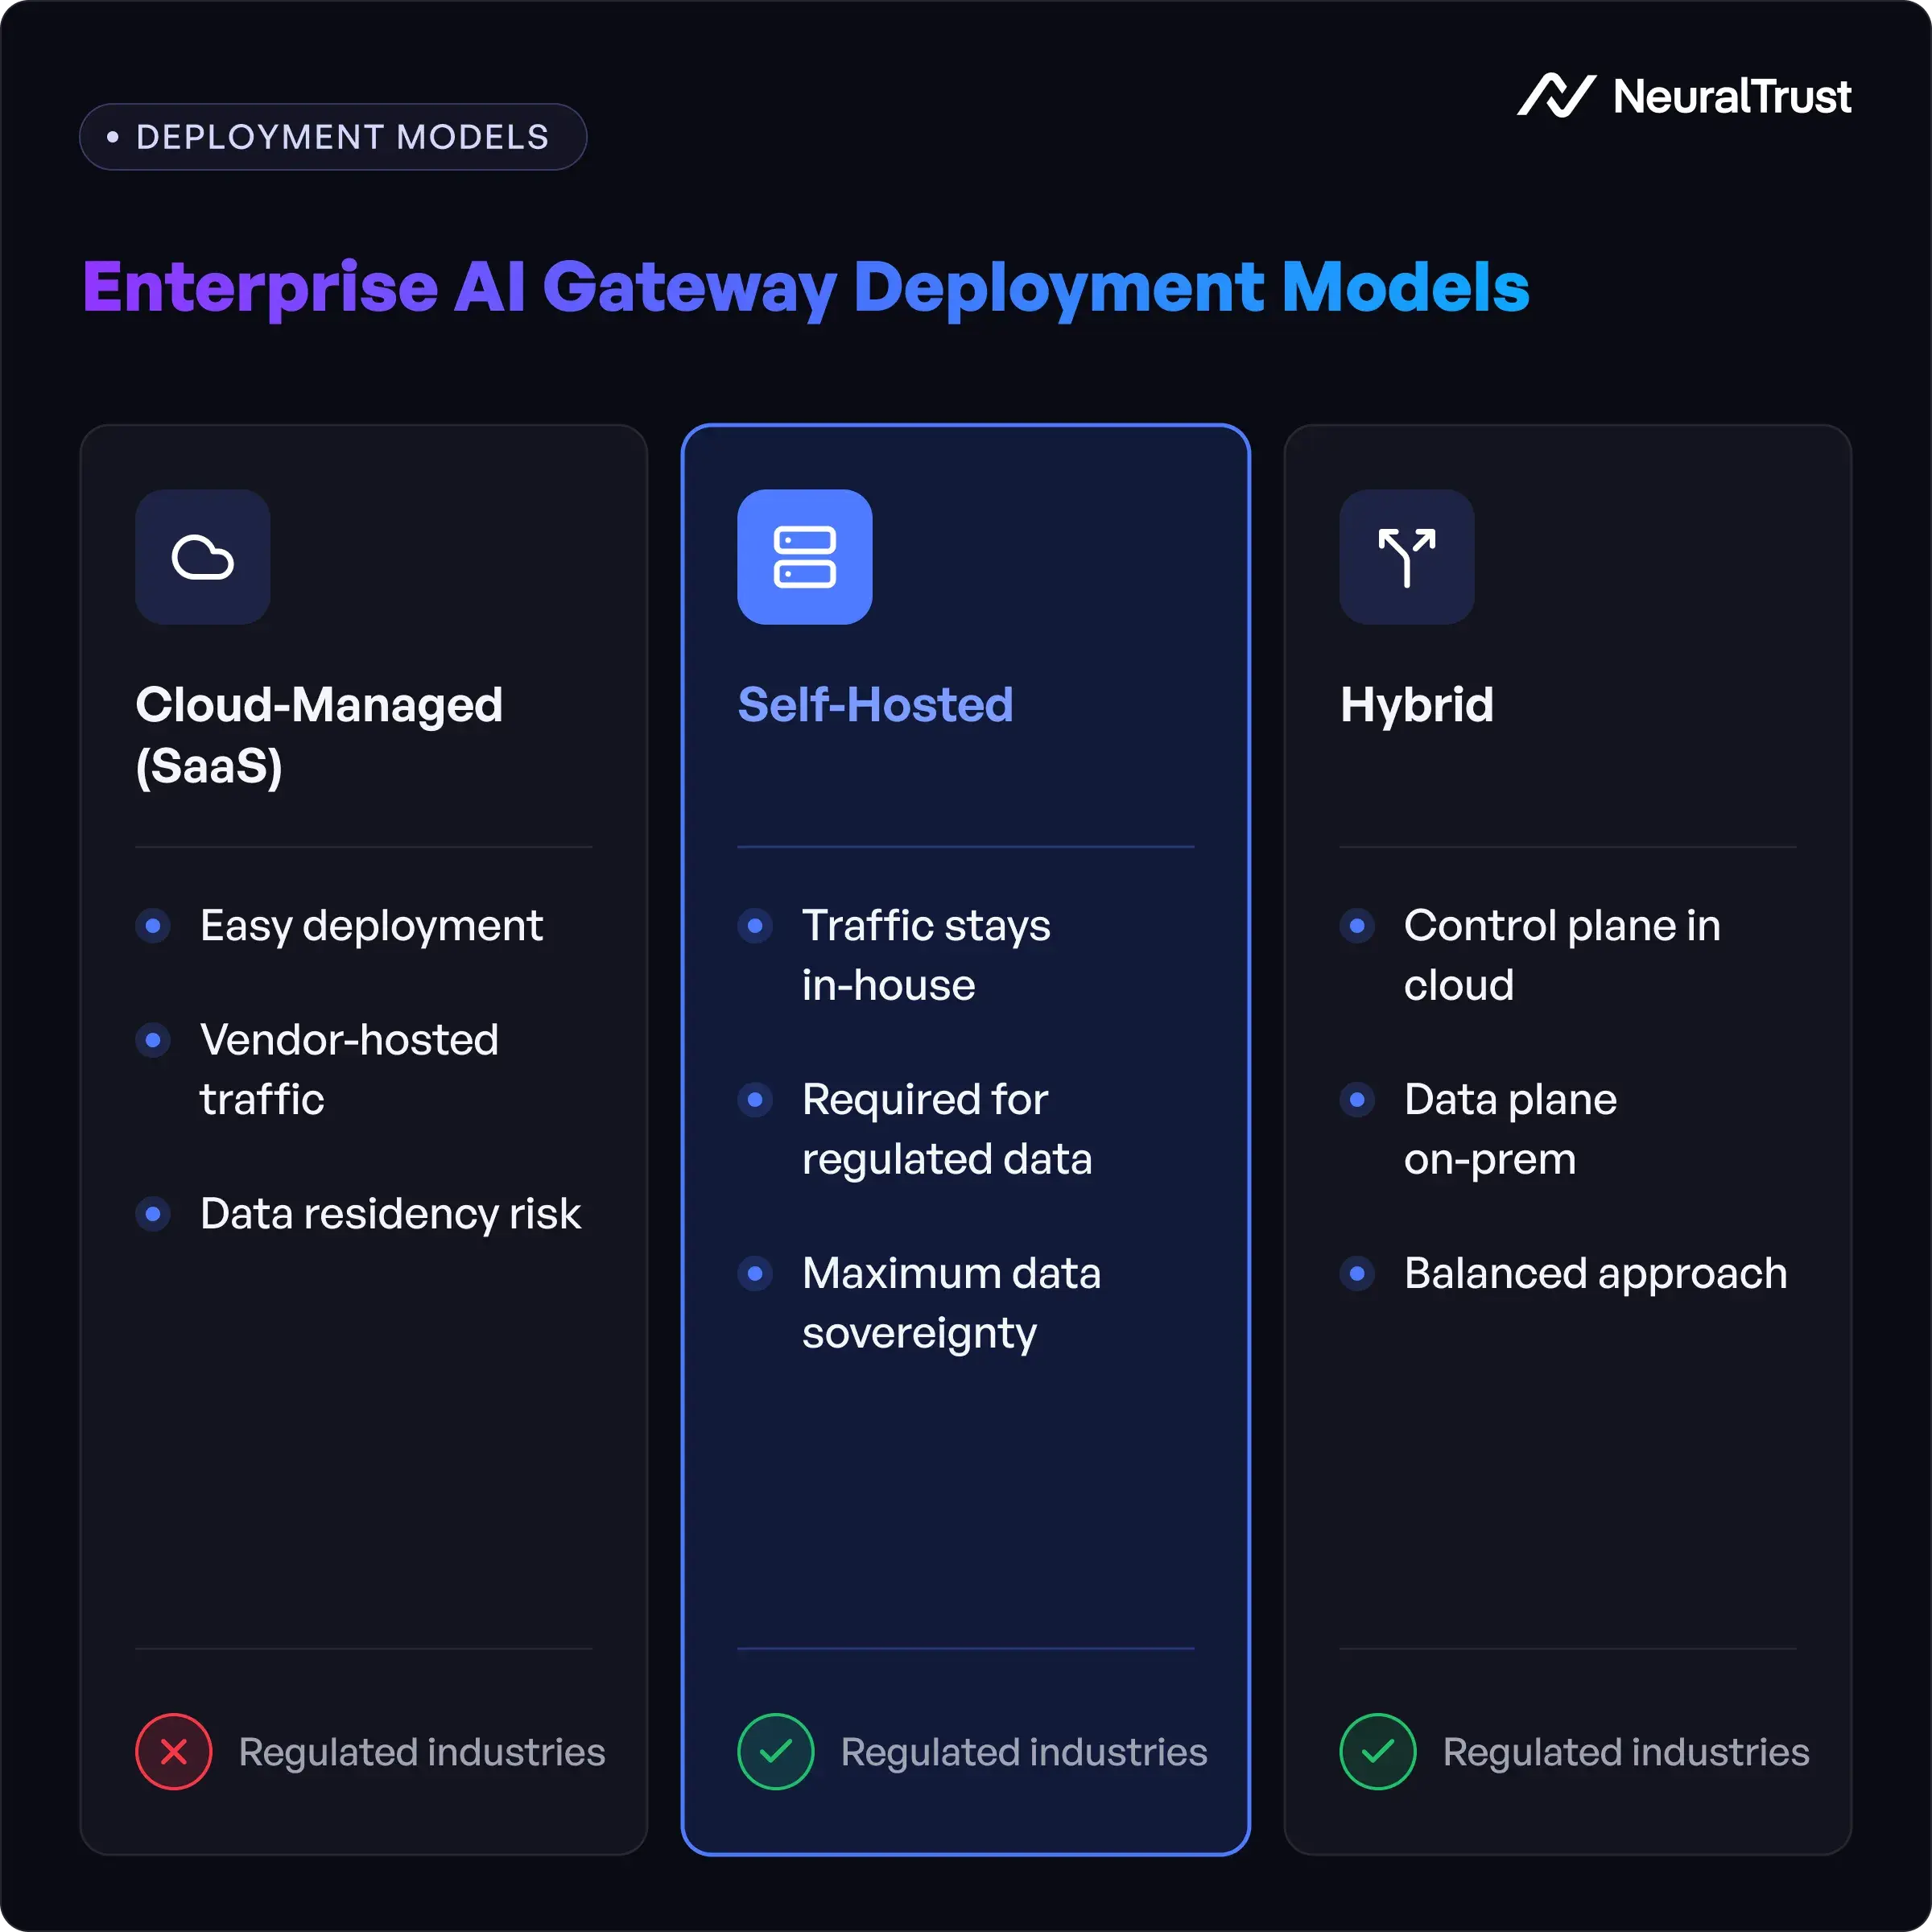
Lo que bueno parece: Un gateway disponible en las tres configuraciones de despliegue, con documentación clara del flujo de datos para cada una, mostrando exactamente dónde viajan los datos y quién tiene acceso a ellos.
Señal de alarma: Despliegue solo en cloud sin opción de autoalojado, especialmente de un proveedor que apunta explícitamente a sectores regulados.
5. Soporte de Cumplimiento Normativo: Reglamento de IA de la UE, RGPD y SOC 2
El panorama regulatorio para la IA empresarial en 2026 exige que tu AI gateway funcione como un control de cumplimiento activo, no como una simple conveniencia de infraestructura. El Reglamento de IA de la UE está ahora en aplicación parcial, con obligaciones para los desplegadores de sistemas de IA de alto riesgo. El RGPD sigue siendo aplicable a cualquier sistema de IA que procese datos personales de residentes en la UE y el Reino Unido. SOC 2 Tipo II e ISO 27001 siguen siendo requisitos básicos para la adquisición empresarial.
Evalúa tu AI gateway frente a cada marco:
- Reglamento de IA de la UE: ¿Soporta el gateway la documentación técnica, el logging estructurado, los mecanismos de supervisión humana y la notificación de incidentes requeridos para los desplegadores de IA de alto riesgo? ¿Soporta la marca de agua de contenido generado por IA?
- RGPD / RGPD Reino Unido: ¿Aplica el gateway la minimización de datos a nivel de enrutamiento? ¿Puede evitar que los datos personales salgan de la infraestructura dentro de la jurisdicción correspondiente? ¿Puede producir un registro de tratamiento de datos a petición?
- SOC 2 Tipo II / ISO 27001: ¿Está certificado el proveedor? ¿Puede entregar su informe de auditoría y certificado en un plazo de 24 horas?
Lo que bueno parece: Un proveedor con certificaciones activas de SOC 2 Tipo II e ISO 27001, un acuerdo de tratamiento de datos documentado mapeado a tu jurisdicción y controles de gateway mapeados a las obligaciones del Reglamento de IA de la UE para sistemas de alto riesgo.
Señal de alarma: Un proveedor que incluye marcos de cumplimiento en sus materiales de marketing pero no puede presentar evidencia de certificación ni un acuerdo de tratamiento de datos firmado a petición.
6. Soporte de MCP y Agent Gateway
A medida que las empresas despliegan Claude, GPT y Gemini como agentes autónomos escribiendo y ejecutando código, navegando por la web, leyendo bases de datos y llamando a APIs externas, las responsabilidades del gateway se amplían significativamente más allá del enrutamiento de llamadas a la API de LLM. Un enterprise AI gateway en 2026 también debe gestionar la superficie completa de los despliegues de IA agéntica:
- Inspección del tráfico MCP: Inspeccionar y controlar las conexiones de herramientas que los agentes de IA establecen a través del Model Context Protocol, incluyendo listas de permitidos/denegados configurables para el acceso a herramientas por identidad del agente y tipo de tarea
- Supervisión a nivel de sesión: Rastrear el ciclo de vida completo de una sesión de agente autónomo permitiendo la detección de escalada de alcance, deriva de intención y uso inesperado de herramientas en flujos de trabajo multietapa de larga duración
- Alcance de credenciales de mínimo privilegio: Garantizar que cada agente opera con los permisos mínimos requeridos para su tarea actual, con credenciales no accesibles más allá del ámbito definido del agente
- Capacidad de parada de emergencia: La capacidad de detener inmediatamente un agente en ejecución, revocar sus credenciales activas y cortar sus conexiones de red, un requisito que el NCSC nombra explícitamente en su guía de IA agéntica
Lo que bueno parece: Inspección nativa del tráfico MCP con perfiles de permisos de agente configurables, supervisión del comportamiento a nivel de sesión con alertas de anomalías y un procedimiento de parada de emergencia documentado con tiempo de respuesta inferior a un minuto.
Señal de alarma: Un gateway que trata cada llamada de la API del agente como una solicitud sin estado, sin visibilidad a nivel de sesión, sin inspección MCP y sin mecanismo de terminación de emergencia del agente.
Para una comparación detallada de las arquitecturas y capacidades de AI gateway y MCP gateway, consulta AI Gateway vs MCP Gateway.
7. Riesgo de Dependencia del Proveedor y Portabilidad
Cada decisión de enterprise AI gateway es también un compromiso arquitectónico a largo plazo. El panorama de proveedores se está consolidando rápidamente. Las startups están siendo adquiridas. Los modelos de precios están cambiando a medida que la categoría madura. Tu decisión sobre el gateway debe evaluarse no solo en función de lo que ofrece hoy, sino del riesgo arquitectónico que crea en un horizonte de tres a cinco años.
Preguntas clave para hacerle a cada proveedor:
- ¿Es el núcleo de código abierto? Un gateway de código abierto elimina el lock-in de infraestructura por completo. Eres propietario de tu despliegue y tus datos independientemente de lo que le ocurra al proveedor: adquisición, cambio de precios o salida del mercado.
- ¿Son tus reglas de enrutamiento y políticas portables? Las configuraciones de políticas escritas en formatos propietarios no se pueden migrar sin un trabajo de ingeniería significativo. Los formatos de configuración estándar y legibles por humanos son un diferenciador significativo.
- ¿Cuál es el camino de migración documentado? Si necesitaras reemplazar este gateway en 18 meses, ¿cuánto tiempo llevaría y cuánto costaría? Si un proveedor no puede darte una respuesta clara, esa es la respuesta.
- ¿Soporta el gateway estándares abiertos? Los gateways construidos sobre OpenAPI, OAuth 2.0 y formatos de configuración abiertos son más fáciles de integrar, auditar y migrar.
Lo que bueno parece: Un núcleo de código abierto con una edición enterprise con soporte comercial, ofreciéndote la seguridad de portabilidad del código abierto con el SLA y soporte que los despliegues de producción empresarial requieren.
Señal de alarma: Un gateway completamente propietario con formatos de configuración específicos del proveedor, sin camino de migración documentado, sin componentes de código abierto y un modelo de licencias que penaliza el crecimiento en volumen.
Cuadro de Evaluación de AI Gateway
Utiliza este cuadro durante la preselección de proveedores. Evalúa cada candidato frente a cada criterio, marca las señales de alarma y pondera los criterios según los requisitos específicos de cumplimiento y operativos de tu organización.
| Criterio | Lo que bueno parece | Señales de alarma |
|---|---|---|
| Seguridad | Inspección de prompts a nivel de gateway, filtrado de salida, cobertura OWASP LLM Top 10 | Solo depende de las salvaguardas del modelo, sin inspección independiente |
| Observabilidad de LLM | Logs estructurados por interacción, IDs de traza, integración con SIEM, almacenamiento a prueba de manipulaciones | Logs HTTP básicos, sin correlación de trazas, sin exportación a SIEM |
| Enrutamiento multimodelo | Agnóstico al modelo, consciente del coste y latencia, caché semántica | Solo un proveedor, lógica de enrutamiento en el código de la aplicación |
| Modelo de despliegue | Cloud, autoalojado e híbrido disponibles | Solo cloud, sin opción autoalojada para datos regulados |
| Soporte de cumplimiento | SOC 2 Tipo II, ISO 27001, controles del Reglamento de IA de la UE, cumplimiento de residencia de datos | Solo afirmaciones de marketing, sin certificaciones presentables a petición |
| Soporte de MCP y agentes | Inspección MCP, supervisión de sesiones, alcance de credenciales, parada de emergencia | Enrutamiento de solicitudes sin estado, sin visibilidad a nivel de sesión |
| Portabilidad del proveedor | Núcleo de código abierto, formatos de política portables, camino de migración documentado | API propietaria, sin código abierto, sin documentación de migración |
Cómo Evaluar un Enterprise AI Gateway: Paso a Paso
-
Define primero tus casos de uso de IA. Inventaría cada aplicación de IA que tu organización ejecuta o planea desplegar: integraciones de API, interfaces de chat, agentes de codificación, procesamiento de documentos, herramientas de cara al cliente. Clasifica cada una por sensibilidad de datos y obligación regulatoria.
-
Mapea tus obligaciones de cumplimiento. Identifica qué marcos se aplican a cada caso de uso: Reglamento de IA de la UE, RGPD, HIPAA, PCI DSS, SOC 2, ISO 27001. La obligación más estricta de tu cartera establece los requisitos de referencia para el gateway.
-
Filtra por modelo de despliegue antes de evaluar funcionalidades. Elimina los proveedores que no puedan satisfacer tu requisito de modelo de despliegue antes de revisar las funcionalidades. Un gateway solo en cloud no puede satisfacer un requisito de autoalojado independientemente de lo que más ofrezca.
-
Realiza una prueba de inyección de prompt. Cualquier proveedor que valga la pena evaluar lo soportará. Envía un conjunto estándar de payloads de inyección de prompt del OWASP LLM Top 10 a través del gateway candidato y verifica que se detectan y bloquean antes de llegar al modelo.
-
Evalúa el resultado de observabilidad. Envía 10 interacciones de prueba y examina los logs resultantes. Verifica que puedes identificar el usuario, el modelo, el prompt completo y la respuesta, el recuento de tokens, la latencia y las reglas de política activadas en un formato estructurado que tu SIEM pueda ingerir.
-
Prueba el enrutamiento multimodelo. Configura el gateway para enrutar solicitudes idénticas a dos modelos diferentes y verifica que la lógica de enrutamiento funciona según lo configurado. Prueba el comportamiento de fallback cuando un modelo principal no está disponible o devuelve un error.
-
Solicita evidencia de cumplimiento. Pide a cada proveedor preseleccionado su informe SOC 2 Tipo II, certificado ISO 27001 y acuerdo de tratamiento de datos. Los proveedores con certificaciones reales los entregan en 24 horas. Los que no las tienen se demorarán.
-
Prueba las capacidades de MCP y agentes. Si estás desplegando o planeas desplegar agentes de IA, prueba la inspección del tráfico MCP del gateway estableciendo un agente de prueba con un conjunto controlado de herramientas y verificando que el gateway aplica correctamente la lista de permitidos y registra todas las llamadas a herramientas.
-
Evalúa el camino de migración. Pide a cada proveedor que te guíe por lo que implicaría técnica y contractualmente una migración fuera de su plataforma. Los proveedores de código abierto con configuración portable dan una respuesta clara y específica. Los propietarios normalmente no.
-
Modela el coste total de propiedad. Incluye los costes de tokens ahorrados mediante la caché semántica, el tiempo de ingeniería ahorrado mediante la infraestructura gestionada y el coste del tooling de cumplimiento que no necesitarás construir y mantener por separado.
Para una guía detallada de los patrones de arquitectura de AI gateway, consulta Arquitectura de AI Gateway. Para los controles de gobernanza que tu gateway debe soportar para los programas de IA empresarial, consulta AI Gateway y Gobernanza Empresarial.
Empieza a Proteger Tu Infraestructura de IA con NeuralTrust
NeuralTrust TrustGate es un enterprise AI gateway de código abierto diseñado específicamente para los requisitos de esta guía. Ofrece inspección nativa de prompts y filtrado de salida a nivel de gateway, observabilidad estructurada de LLM con integración SIEM, enrutamiento multimodelo agnóstico al modelo con caché semántica, opciones de despliegue autoalojado e híbrido, controles de cumplimiento del Reglamento de IA de la UE y RGPD, e inspección completa del tráfico MCP con supervisión de sesiones agénticas.
NeuralTrust fue nombrada Pioneer en el Gartner Emerging Market Quadrant para Seguridad de Aplicaciones de IA 2026, y está reconocida en cuatro informes del Hype Cycle de Gartner en el mismo año. Con sede en Barcelona y oficinas en Londres y Nueva York. Certificada ISO 27001.
Empieza a proteger tu infraestructura de IA con NeuralTrust
Preguntas Frecuentes: Guía de Compra de AI Gateway
1. ¿Cuál es la diferencia entre un AI gateway y un API gateway tradicional?
Un API gateway tradicional gestiona el tráfico HTTP entre aplicaciones y servicios de backend, gestionando autenticación, control de velocidad, balanceo de carga y enrutamiento. Un AI gateway amplía esto con capacidades específicas para el tráfico de LLM: inspección de prompts para la seguridad, filtrado de salida para la prevención de pérdida de datos, optimización de costes a nivel de tokens, caché semántica, enrutamiento agnóstico al modelo y observabilidad estructurada para los requisitos de auditoría específicos de la IA. Las interacciones con LLM conllevan riesgos únicos (inyección de prompt, extracción de datos, alucinación del modelo y escalada de alcance del agente) que los API gateways tradicionales no están diseñados para abordar.
2. ¿Necesito un AI gateway si solo uso un proveedor de LLM?
Sí. Incluso con un único proveedor, un AI gateway proporciona capacidades de seguridad, observabilidad y gobernanza que la propia API del modelo no incluye. La inspección de prompts, el filtrado de salida, el logging estructurado para el cumplimiento y la aplicación de políticas son controles a nivel de gateway, operan independientemente del modelo al que se enruta el tráfico. A medida que tu despliegue de IA crece, el gateway también te da la flexibilidad de añadir proveedores, enrutar tareas apropiadas a modelos más rentables y aplicar políticas consistentes en toda una infraestructura en crecimiento sin reingeniería de cada aplicación individual.
3. ¿Qué es un LLM gateway y en qué se diferencia de un AI gateway?
Los términos son en gran medida intercambiables. "LLM gateway" fue el término anterior, utilizado cuando los gateways enrutaban principalmente el tráfico de la API de modelos de lenguaje grandes. "AI gateway" es el término preferido actualmente a medida que estos sistemas se amplían para cubrir modelos multimodales, flujos de trabajo agénticos y conexiones MCP. Un enterprise AI gateway en 2026 gestiona el tráfico de la API de LLM, las funciones de MCP gateway y la gestión de sesiones de agentes en un plano de control unificado.
4. ¿Qué es un MCP Gateway y cuándo lo necesito?
Un MCP Gateway inspecciona y controla el tráfico sobre el Model Context Protocol, el estándar emergente para conectar agentes de IA con herramientas externas, bases de datos y APIs. Necesitas la capacidad de MCP Gateway en cuanto despliegues agentes de IA que realicen llamadas a herramientas: navegando por la web, consultando bases de datos, llamando a APIs externas o ejecutando código. Sin inspección a nivel MCP, el gateway solo ve el tráfico de la API de LLM y no puede controlar a qué herramientas accede el agente ni qué acciones toma en tu entorno. La guía de IA agéntica del NCSC nombra explícitamente los controles de acceso a herramientas como un requisito de seguridad fundamental para los sistemas de IA autónomos.
5. ¿Cómo ayuda un enterprise AI gateway al cumplimiento del Reglamento de IA de la UE?
Un enterprise AI gateway apoya el cumplimiento del Reglamento de IA de la UE proporcionando el logging estructurado requerido para la documentación técnica y las obligaciones de notificación de incidentes, aplicando los controles de supervisión e intervención humana requeridos bajo el Reglamento, y soportando la residencia de datos mediante despliegue autoalojado o híbrido. Algunos enterprise AI gateways también soportan la marca de agua de contenido de IA, un requisito para los proveedores de sistemas de IA de propósito general bajo el Reglamento. El cumplimiento en última instancia requiere controles en toda la pila de IA, pero el gateway es el principal punto de aplicación y auditoría.
Sobre el Autor
Roger Howroyd es Head of Global SEO and AI en NeuralTrust, donde lidera la estrategia de búsqueda de la empresa en SEO, AEO, GEO y optimización para LLM. Especializado en búsqueda impulsada por IA, estrategia de contenido y SEM. Conéctate en LinkedIn.
NeuralTrust es la plataforma líder para proteger y escalar agentes de IA. Nombrada Pioneer en el Gartner Emerging Market Quadrant para Seguridad de Aplicaciones de IA 2026 y reconocida en cuatro informes del Hype Cycle de Gartner en el mismo año. Con sede en Barcelona y oficinas en Londres (167 Great Portland Street) y Nueva York. Certificada ISO 27001.